Elektrine
Log in Register
Paige Chat Timeline Gallery Friends Email Drive DNS Private DNS Domains VPN Kairo Nerve
Remote

Jesper Lund

@je5perl@eupolicy.social
mastodon 4.6.9
  • Open on eupolicy.social

Chairperson IT-Pol Denmark, member of EDRi.

1595 Followers
704 Following
38 Posts
Joined October 27, 2022
Web:
https://itpol.dk/
Email:
jesper@itpol.dk
PGP:
D836 43E6 58E3 5CF8 15A8 FAAC 996D 5FC3 A773 C4EB
Open post
Jesper Lund @je5perl@eupolicy.social
· 1mo ago
Replying to
@bettina@mastodon.nu Autistici/Inventati havde opbygget en decentral infrastruktur, og var på mange måder fri af Big Tech. De havde en europæisk registrar for deres autistici.org domæne, med servere i europæiske lande. Men fordi .org registry er US-baseret, blev domænet suspenderet fra DNS globalt. Vigtigere: det er meget mere end tech. A/I har lige mistet sin bankkonto. Italiensk bank med 'etisk' i navnet, men europæiske banker efterlever ofte US sanktioner for ikke selv at risikere sanktioner. @ukrudt@sydfyn.social
12
1
11
1
Open post
Jesper Lund @je5perl@eupolicy.social
· 6mo ago

The Commission stands with Big Tech in an utterly wild letter that puts pressure on the democratically elected European Parliament to abandon their rights respecting vote on #ChatControl 1.0 just two weeks ago, and instead give Big Tech two-more-years of mass surveillance of our private communications without any safeguards.

eupolicy.social

EUpolicy.social - A Mastodon server for the EU bubble

135
8
216
8
Open post
Jesper Lund @je5perl@eupolicy.social
· 3mo ago
Replying to
EPP disinfo on X about Chat Control
EPP cites NCMEC 2024 as data source. Their statistics for 2024 indeed has 20 milliion reports per year, but for the ENTIRE WORLD (not the EU) and for all types of services. The correct number: In 2024, EU received 344K reports about interpersonal communications services per year. If all of them disappered because scanning stopped, that would mean about 945 reports missing per day. Source: Commission evaluation of CC 1.0 https://eur-lex.europa.eu/legal-content/EN/TXT/?uri=CELEX:52025DC0740 page 18.
21
1
13
0
Open post
Jesper Lund @je5perl@eupolicy.social
· 10mo ago

The Danish government is using the upcoming Christmas break to slip through a public consultation for a draft law that would make it an OFFENCE to use a #VPN to access content that would otherwise not be available in Denmark, or to circumvent the blocking of "illegal" websites. https://hoeringsportalen.dk/Hearing/Details/70858

This is done under the guise of ensuring a technologically neutral implementation of Directive 98/84 on pay-TV decoders (hint: the IP address is NOT a conditional access device).

#Copyright

eupolicy.social
139
14
225
4
Open post
Jesper Lund @je5perl@eupolicy.social
· 2mo ago
Replying to
@ErikJonker@mastodon.social First, these solutions have technical and legal requirements that will create a digital exclusion problem for some people. For example, the EU age verification app requires a smartphone and some ID documentation to enroll. Second, the anonymous age verification methods are really easy to circumvent. With the EU app, a QR code must be scanned to do the age check, but it is impossible to check whether this is done by the actual user or someome else. @_elena@mastodon.social @eff@mastodon.social
10
1
1
0
Open post
Jesper Lund @je5perl@eupolicy.social
· 3mo ago
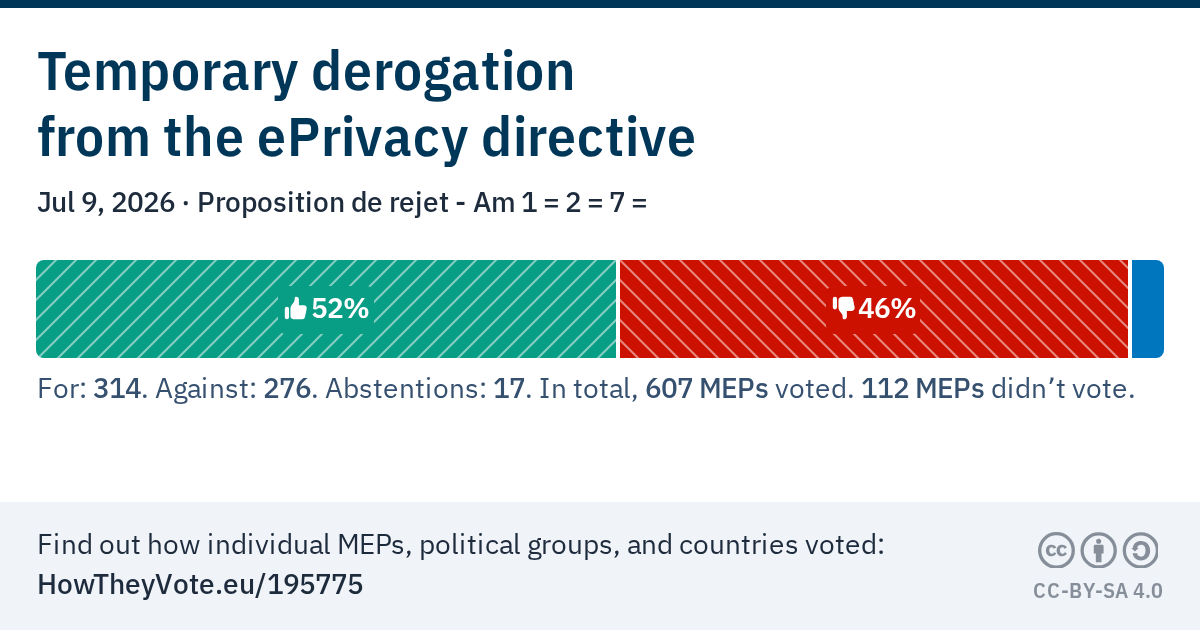
Tak til de mange som har sendt emails til MEP'er om #ChatControl. Jeg er sikker på at det har gjort en forskel. Blandt de danske MEP'er stemte 11 af 15 for afvisning! https://howtheyvote.eu/votes/195775 For hele EP stemte 314-276 for afvisning, 345-237 for at begrænse scanningen til kendt CSAM, og 322-255 for at overvågningen skal være målrettet. Flertal mod masseovervågning!! Når CC 1.0 alligevel, meget skuffende, vedtages skyldes det "procedure" og at 60 MEP'er forlod Strasbourg fra onsdag til i dag. 😭
Vote results: Temporary derogation from the ePrivacy directive
HowTheyVote.eu

Vote results: Temporary derogation from the ePrivacy directive

Find out how the Members of the European Parliament voted.

7
1
6
0
Open post
Jesper Lund @je5perl@eupolicy.social
· 5mo ago

Amazing reporting on the latest data scandal at #Europol https://wearesolomon.com/en/mag/focus-area/accountability/they-protect-the-law-while-breaking-it-inside-europols-shadow-it-system/

Move fast and break the law, seems to be their motto! (to quote Europol insiders: "a space where operational data could be stored and rapidly analyzed without the constraints of EU law").

Law enforcement seeking a lawless space should ring some alarm bells, right?

On the backdrop of all this, the Commission will soon propose a further expansion of Europol's data processing powers..

eupolicy.social

EUpolicy.social - A Mastodon server for the EU bubble

17
0
26
0
Open post
Jesper Lund @je5perl@eupolicy.social
· 2mo ago
Replying to
@tbhdk@social.data.coop Hvad artiklen ikke nævner er, at dette er det tredje lovforslag (*), hvor politiet/PET får beføjelser til at undersøge computere og telefoner uden retskendelse for bestemte personer i forbindelse med deres "kontrolforanstaltninger". Fra Justitsministeriets 1984-manual: en frø skal koges langsomt.. Glem "retsstaten" i Danmark - der er kun kryptering og andre tekniske foranstaltninger til at beskytte dig. (*) Helt præcist: mindst det tredje, jeg har opgivet en fuldstændig oversigt.
3
0
0
0
Open post
Jesper Lund @je5perl@eupolicy.social
· 2mo ago
Replying to
@dyrathror@mastodon.social There is a WeMove Europe petition against EBSP https://action.wemove.eu/sign/2026-06-dont-send-our-data-to-the-US-petition-EN/ @edri@eupolicy.social
EU: Don’t send our data to the US!
WeMove Europe

EU: Don’t send our data to the US!

Share the petition and you

4
3
12
0
Open post
Jesper Lund @je5perl@eupolicy.social
· 11mo ago

In a surprise development on #ChatControl, the Danish government has sent out a press release that it will drop mandatory detection orders, and instead propose to make the current voluntary detection scheme permanent https://www.berlingske.dk/politik/efter-tysk-kritik-hummelgaard-dropper-overvaagningsforslag (in Danish)

This is essentially the proposal of the Polish Presidency in the first half of 2025.

A huge win for privacy and encryption!!

#E2EE

eupolicy.social

EUpolicy.social - A Mastodon server for the EU bubble

54
3
43
0
Open post
Jesper Lund @je5perl@eupolicy.social
· 5mo ago
Replying to
@Kjaerulv@mastodon.social En tredje ting DR ikke nævner: den danske AltID app er IKKE open source, og derfor kan der ikke laves uafhængige analyser af sikkerheden som det er gjort for EU app'en (hvor en række sikkerhedsproblemer allerede er identificeret, jf. DR artiklen).
11
1
7
0
Open post
Jesper Lund @je5perl@eupolicy.social
· 3mo ago
Replying to
@mullvadnet@mastodon.online An absolute majority to reject was required today because this is a second reading in Parliament, not because the urgency procedure was used.
3
2
0
0
Open post
Jesper Lund @je5perl@eupolicy.social
· 4mo ago

Yesterday, at an AI conference in Copenhagen, the Danish Acting Prime Minister told journalists that she would rather have children smoking than use social media! https://www.dr.dk/nyheder/politik/reels/mette-f-hellere-mine-boern-ryger-end-de-er-alene-paa-some (video in English)

The purpose is of course to promote social media bans and #AgeVerification. Whatever it takes of absurd arguments, apparently..

She later apologised for the comparison https://www.dr.dk/nyheder/politik/hun-ville-egentlig-ikke-sige-det-men-ud-kom-det-alligevel-nu-beklager-mette-frederiksen (in Danish)

Needless to say, she did this on social media, so journalists cannot ask questions. 😱

dr.dk
6
0
7
0
Open post
Jesper Lund @je5perl@eupolicy.social
· 5mo ago
Replying to
@svelmoe@hachyderm.io @Kjaerulv@mastodon.social Yes, når først befolkningen er lullet i søvn og vænnet til, at adgang til indhold på internettet skal godkendes via en statslig app (AltID) for at "beskytte dig", kan denne app senere "opgraderes" fra (påstået) anonyme alder credentials til en overvågningsbaseret individuel godkendelse (fx et social credit system).
7
1
8
0
Open post
Jesper Lund @je5perl@eupolicy.social
· 3mo ago
Replying to
@thatprivacyguy@eupolicy.social There were 650-660 MEPs present (voting) for the voting session today. This is the same number as the March plenary when CC 1.0 was rejected. I (also) had concerns that there would not be "enough" MEPs for a July vote, but unless a lot of them leave Strasbourg before Thursday, I think this concern can be dispelled. The absolute majority threshold for rejection/amendments remains a big challenge, but I am inclined to think equally so in September than July (urgency/now). @jmaris@eupolicy.social
2
1
0
0
Open post
Jesper Lund @je5perl@eupolicy.social
· 5mo ago
Replying to
@Kjaerulv@mastodon.social DR mener selvfølgelig "holde unge, som ikke kender nogen over 15 år der kan scanne en QR-kode for dem, væk fra TikTok og Instagram" (se "Grandma-as-a-Service" forklaringen her https://juraj.bednar.io/en/blog-en/2026/04/17/eu-age-control-the-trojan-horse-for-digital-ids/)
juraj.bednar.io
5
3
1
0
Open post
Jesper Lund @je5perl@eupolicy.social
· 5mo ago
Replying to
@Kjaerulv@mastodon.social En anden ting DR ikke nævner: Hvis app'en virkelig virkede efter hensigten (uden omgåelsesmuligheder), ville den ikke alene holde børn væk fra sociale medier, men også alle voksne, som ikke har en smartphone eller som ikke har en smartphone med officiel Google/Apple certificering (det bliver et krav for at installere AltID).
5
1
4
0
Open post
Jesper Lund @je5perl@eupolicy.social
· 6mo ago
Replying to
@maiathecyberwitch@helvede.net Det er lidt misvisende at sige, at #chatkontrol er nedstemt i EU. Desværre. TL;DR kampen er ikke slut (der er CC 1.0 og 2.0). EU-landene har opgivet deres krav om obligatorisk overvågning i CC 2.0. I stedet vil de presse Big Tech til at gøre det "frivilligt" ala CC 1.0. Forhandlingerme med EP er stadig i gang. EU-landene og Kommission vil forlænge CC 1.0 for anden gang, og presser EP til at opgive alle deres ændringsforslag. EP skal stemme om det for anden gang i denne uge.
6
0
2
0
Open post
Jesper Lund @je5perl@eupolicy.social
· 2mo ago
Replying to
@jeppe@uddannelse.social Bruger verifikation (MitID?) og AI moderation er en dårlig start, just saying.. https://theta.dk/projektbeskrivelse/#chapter-1 @bettina@mastodon.nu @anderslund@expressional.social
Theta — Projektbeskrivelse · Theta
theta.dk

Theta — Projektbeskrivelse · Theta

Theta. Demokratisk digital infrastruktur til civilsamfundet. Et fælles hjem for de digitale fællesskaber, drevet og ejet af brugerne.

1
0
0
0
Open post
Jesper Lund @je5perl@eupolicy.social
· 5mo ago
Replying to
@glynmoody@mastodon.social The age verification app pushed by the EU will arguably allow for easier circumvention than using a VPN. To pass the AV check, the user must scan a QR code with an app that can present a 13+ (or whatever the age limit is) age credential. The promise of the EUDI Wallet (EU app) is that this check reveals no other data than pass/no-pass and cannot be linked to a person (unlinkability and unobservability). This means that the check can be performed by someone else than the actual user..
3
2
1
0
Open post
Jesper Lund @je5perl@eupolicy.social
· 3mo ago
Replying to
@QCCEChris@mastodon.social The rules are in Article 294 TFEU https://eur-lex.europa.eu/eli/treaty/tfeu_2012/art_294/oj/eng In March, the EP had their first reading and rejected the proposal. However, a rejection by the EP in first reading does not mean that the proposal is dead. Usually, the Council respects it and stops their work. But this time they exceptionally decided to go ahead and adopt a first reading position. This kicks the text back to the EP in a second reading, where an absolute majority is required to reject or amend. @mullvadnet@mastodon.online
eur-lex.europa.eu

EUR-Lex - 12012E294 - EN - EUR-Lex

1
1
2
0
Open post
Jesper Lund @je5perl@eupolicy.social
· 3mo ago
Replying to
@mrbase@phpc.social Nej, den undtagelse er ikke med i CC 1.0
1
1
0
0
Open post
Jesper Lund @je5perl@eupolicy.social
· 9mo ago
Replying to
There is zero evidence that punitive measures against random individual users (e.g. large fines for minor infringements, such as streaming a football match in your own home without authorisation) has any effect on nudging the public towards legal alternatives. The focus of rightsholders should be on disrupting the illegal IPTV services and prosecuting the people behind these services. But they claim this is too difficult, and instead want to police to prosecute individual subscribers.
8
0
2
0
Open post
Jesper Lund @je5perl@eupolicy.social
· 9mo ago
Replying to
I have since learned that the Danish proposal was inspired by this Swedish expert report (Utretning SOU 2025:100) https://www.regeringen.se/rattsliga-dokument/statens-offentliga-utredningar/2025/09/sou-2025100/ about measures against IPTV, save for the bad drafting on the Danish side which brought VPNs into the game (maybe unintentional). People in Sweden should be concerned about this attempt of #Copyright maximalism (see next post). The Swedish expert report is currently in consultation until 22 January 2026 https://www.regeringen.se/remisser/2025/10/remiss-av-betankandet-atgarder-mot-illegal-ip-tv-sou-2025100/
regeringen.se
8
1
7
0
Open post
Jesper Lund @je5perl@eupolicy.social
· 6mo ago
Replying to
@sorenhave Det totalt usaglige argument er formentlig at sindelagskontrol tager tid fra de travle MF'ere. Engang var disse afstemninger en formalitet med lister udarbejdet ud fra objektive kriterier (retsstat og den slags). I dag bruger medlemmerne af Indfødsretsudvalget tid på at granske ansøgernes sociale medier for "udansk" aktivitet (i strid med GDPR, men GDPR er vel også udansk), og indkalde udvalgte måske-udanske personer til McCarthy-lignende høringer https://nyheder.tv2.dk/politik/2024-12-03-foerste-statsborger-samtale-skabte-total-forvirring-og-knude-i-maven
nyheder.tv2.dk
4
2
0
0
Open post
Jesper Lund @je5perl@eupolicy.social
· 3mo ago
Replying to
@thatprivacyguy@eupolicy.social I am NOT making any predictions about Thursday's vote. In many cases the vote on urgency today will likely be aligned with the vote in Thursday. But not all. In March, there was a vote on a motion to keep CC 1.0 on the agenda (originally planned for a trilogue agreement that didn't happen). Large majority in favour of having a plenary vote (in March), but two days later there was a majority for amendments (known CSAM only) and then a (different) majority for rejection. @jmaris@eupolicy.social
1
2
0
0
Open post
Jesper Lund @je5perl@eupolicy.social
· 3mo ago
Replying to
EPP disinfo on X about Chat Control
@usernomnomnom@mastodon.social That's correct
1
0
0
0
Open post
Jesper Lund @je5perl@eupolicy.social
· 6mo ago

Lars Boje mener åbenbart, at virksomheder kan stemme til #fv26 i morgen..🤣 https://ekstrabladet.dk/nyheder/politik/danskpolitik/lars-boje-profil-spammede-lokale-erhvervsdrivende-upassende-og-uprofessionel/11130535

Forklaring: efter at have scrapet email adresser fra CVR og spammet dem med valgkampsmateriale, argumenterer hans advokat for, at de indsamlede email-adresser vedrører virksomheder og ikke fysiske personer, og at de derfor falder uden for #GDPR.

Nope!

Bonusinfo: en sådan behandling skal overholde GDPR artikel 6 og 9 (politisk overbevisning). Legitim interesse aka GDPR art. 6(1)(f) er ikke nok.

eupolicy.social
3
0
6
0
Open post
Jesper Lund @je5perl@eupolicy.social
· 11mo ago
Replying to
@sorenhave@mastodon.nu Kæden hoppede af, da man i nov'24 præsenterede SMS-overvågningen som et fuldautomatiseret AI-system hvor ingen mennesker kigger med ("Lige præcis i sms-teknologien har det været vigtigt med en maskinel sortering, der finder sted, og at mennesker ikke skal gennemtrawle.") https://www.dr.dk/nyheder/indland/teleselskaber-vil-kigge-alle-smser-igennem-mindske-digital-svindel Et sådant AI-system eksisterer simpelthen ikke. Der er altid en menneskelig involvering, fx ved træningsdata. AI-løfterne holdt ikke (igen igen), og nu er der kø ved håndvasken.. @mrbase@phpc.social
Teleselskaber vil kigge alle sms'er igennem for at mindske digital svindel
DR

Teleselskaber vil kigge alle sms'er igennem for at mindske digital svindel

Et nyt tiltag fra telebranchen lever op til dansk lovgivning, har Digitaliseringsministeriet vurderet.

6
0
5
0
Open post
Jesper Lund @je5perl@eupolicy.social
· 9mo ago
Replying to
In summary, the law on 'pirate' TV decoders is extended to any unauthorised access to audiovisual content. This is already unlawful under EU #Copyright law, as interpreted by the CJEU in C-527/15, both for the IPTV provider (unauthorised 'communication to the public') and the user (unlawful temporary reproduction). The main effect is to make it easier to prosecute individual users, since mere possession of e.g. an .m3u file or subscription to an illegal IPTV service could be enough for 'proof'.
4
1
1
0
Open post
Jesper Lund @je5perl@eupolicy.social
· 7mo ago
Replying to
@bjerreandersen@expressional.social Digitaliseringsstyrelsen skal IKKE (modsat hvad de påstår i artiklen) lave nævneværdig ekstra udvikling for at håndtere de nævnte platforme. De fleste "deGoogled" Android telefoner sørger selv for tilstrækkelig kompatibilitet med en Google Android telefon. Digitaliseringsstyrelsen skal derimod holde op med at bruge Play Integrity API som sikkerhedscheck, da det blokerer for alternativer til Google (meget forudsigeligt hvad der sker, når sikkerhedscheck outsources til Google..)
2
1
1
0
Open post
Jesper Lund @je5perl@eupolicy.social
· 5mo ago
Replying to
@Frederik_Borgesius Are these fines levied as automated decision-making, or is there some human review that takes this outside GDPR Article 22?
1
1
0
0
Open post
Jesper Lund @je5perl@eupolicy.social
· 7mo ago
Replying to
@bjerreandersen@expressional.social En 6-7 år gammel telefon med Android 10, som ikke har set sikkerhedsopdateringer i mindst et par år, vil "bestå" Digitaliseringsstyrelsens sikkerhedscheck for MitID app. Min GrapheneOS telefon, der får sikkerhedsopdateringer før officielle Google telefoner, afvises derimod. Det forhold illustrerer med al ønsket tydelighed, at Play Integrity API ikke handler om sikkerhed, men om outsourcing af ansvaret til Google (hvor det misbruges til udelukkelse af alternativer til Google).
1
0
1
0
Open post
Jesper Lund @je5perl@eupolicy.social
· 11mo ago
Replying to
@sorenhave@mastodon.nu Tværtimod kan du læse her https://www.teleindu.dk/vaern-mod-sms-svindel-sat-pa-pause/ at teleselskaberne og Digitaliseringsstyrelsen siden JULI har haft en dialog om, hvordan de kan bøje loven yderligere, så SMS-overvågningen kan fortsætte.
teleindu.dk
0
4
4
0
Open post
Jesper Lund @je5perl@eupolicy.social
· 11mo ago
Replying to
@sorenhave@mastodon.nu En historisk tilsynssag, hvor tilsynsmyndigheden (Digitaliseringsstyrelsen) helt "uafhængigt" skal undersøge den SMS-overvågning, som deres chef (Digitaliseringsministeren) har ikke bare godkendt, men direkte promoveret? https://www.digmin.dk/digitalisering/nyheder/nyhedsarkiv/2024/nov/regeringen-og-telebranchen-daemmer-op-for-falske-opkald-og-sms-beskeder Jeg tvivler.. Jeg husker tydeligt, at jeg i P1 Orientering sagde, at jeg aldrig havde hørt om et AI-system uden menneskelig involvering. Selv om de påstod det.. Brug Signal, hvis du vil blokere for at teleselskaberne og staten læser med.
digmin.dk
0
2
3
0
Open post
Jesper Lund @je5perl@eupolicy.social
· 11mo ago
Replying to
@benjaoming@social.data.coop Skandaler om overvågning bliver hurtigt glemt. I starten af 2020 kom det frem, at teleselskaberne gemte SMS indhold som en del af de såkaldte signaleringsdata, og at SMS indhold ved en fejl var blevet udleveret til politiet https://www.dr.dk/nyheder/detektor/detektor-teledirektoer-indroemmer-ikke-utaenkeligt-smser-bliver-indsamlet Så vidt jeg ved sker denne lagring stadig, og der er kun strammet op på procedurer for udlevering af lokationsdata (så SMS indhold ikke kommer med). Der er virkelig ikke noget alternativ til #E2EE (behøver ikke være Signal) @sorenhave@mastodon.nu
dr.dk
0
0
1
0
Back
313k7r1n3
Elektrine

Tor hidden service

elekhj7afj4qnrr4yd3bkzslsyo5jgfxw3orgjkhlcxifueodybyiiad.onion

I2P eepsite

j6b6cyk6gjmepjih7jjadxgxvvf3lzzujljuu2v4biemzpg3naya.b32.i2p

Platform

  • Email
  • Chat
  • Timeline
  • VPN
  • DNS

Company

  • About
  • Contact
  • FAQ
  • Lite (no JS)

Legal

  • Terms of Service
  • Privacy Policy
  • Transparency Report
  • Report Abuse
  • Warrant Canary
  • VPN Policy

Support

  • support@elektrine.com
  • Report Security Issue
Mail client setup IMAP mail.elektrine.com:993 POP3 mail.elektrine.com:995 SMTP mail.elektrine.com:465
© 2026 Elektrine. All rights reserved. Server: 19:56:18 UTC