#atak
10 posts · Last used 16d
Kampania na ponad milion wiadomości. Atakujący podszywali się pod kadrę kierowniczą i wysyłali faktury
Złośliwe wiadomości e-mail to nie tylko ataki phishingowe. Atakujący próbują sprawiać, że wysyłane przez nich maile wyglądają jak wiarygodne powiadomienia skierowane do potencjalnych ofiar, chociażby udając wewnętrzną komunikację w organizacji. TLDR: Badacze z Microsoft przeanalizowali kampanię obejmującą ponad milion wiadomości e-mail próbujących nakłonić ofiary do wykonania transakcji finansowych. Atakujący podszywał...
#Aktualności #Atak #Awareness #Mail #Phighing
https://sekurak.pl/kampania-na-ponad-milion-wiadomosci-atakujacy-podszywali-sie-pod-kadre-kierownicza-i-wysylali-faktury/
Kampania na ponad milion wiadomości. Atakujący podszywali się pod kadrę kierowniczą i wysyłali faktury https://sekurak.pl/kampania-na-ponad-milion-wiadomosci-atakujacy-podszywali-sie-pod-kadre-kierownicza-i-wysylali-faktury/ #Aktualnoci #Atak #Awareness #Mail #Phighing
VisualPTT - generated code to test high latency link delivery. Meaningful application where user can record message by keeping AltGr pressed down and on release, message is released as normal file for transport. When received, another end plays it back automatically. Operates fully offline, includes speech-to-text with whisper.cpp and annotates received video message. All this on Debian 13 laptop, without internet connectivity.
Check source here:
https://github.com/resiliencetheatre/visualptt
#offline #preparedness #resilience #space #deepspacenetwork #mesh #manet #tak #atak
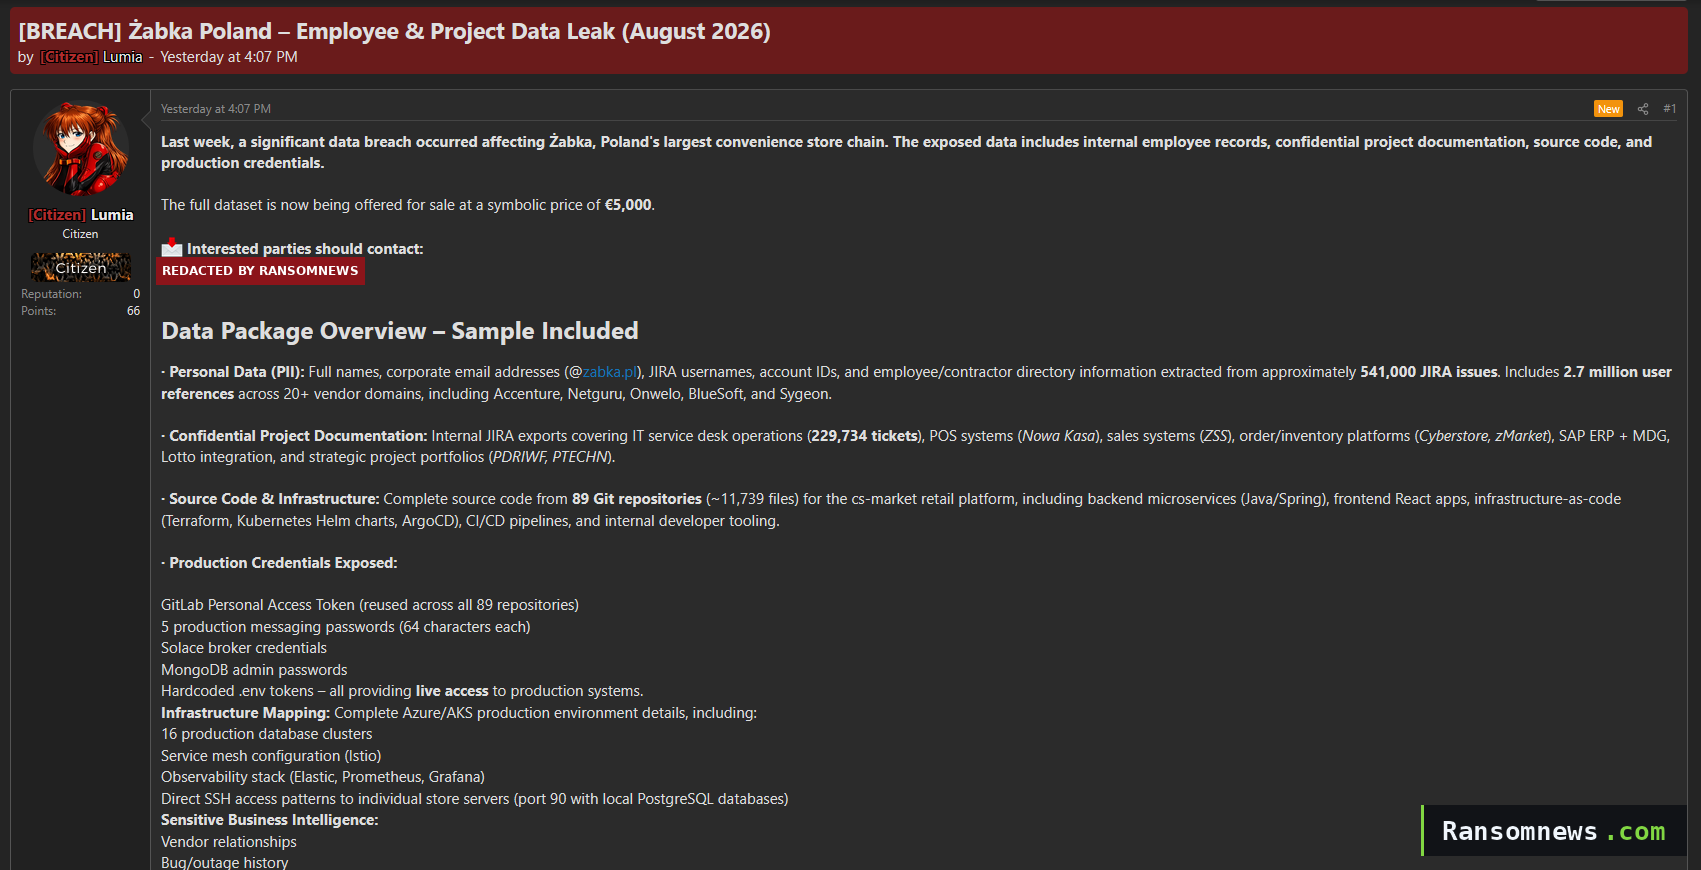
Potencjalny wyciek danych z Żabki https://sekurak.pl/potencjalny-wyciek-danych-z-zabki/ #Aktualnoci #Wbiegu #Atak #Awareness #Dane #Ransomware #Wyciek #abka
Potencjalny wyciek danych z Żabki
Na popularnym forum cyberprzestępczym pojawiła się informacja o rzekomym wycieku danych z systemów sieci sklepów Żabka. Sprzedający twierdzi, że jest w posiadaniu około 541 tys. zgłoszeń w Jirze, 229 734 zgłoszeń do działu obsługi IT oraz kodu źródłowego z 89 repozytoriów Gitlab. Ransomnews podaje, że próbka wygląda na wewnętrznie spójną,...
#Aktualności #WBiegu #Atak #Awareness #Dane #Ransomware #Wyciek #Żabka
https://sekurak.pl/potencjalny-wyciek-danych-z-zabki/
Updated project git [1] with system diagram. If you like to have full Offline capable situation map for your projects, feel free to check this project out. It allows you to have full world map and easy API to provide target data to map. It runs from single Python file.
[1] https://codeberg.org/resiliencetheatre/map
#OfflineMap #TAK #ATAK #SituationScope #ControlRoom #Resilience #CriticalCommunications #MESH #MANET
I remember asking people at the last #FOSDEM about ways to communicate by radio in case of an Internet blackout. I explored a few possibilities, but no one mentioned #mesh networks, even though I'd first heard about them more than 10 years ago from an activist friend living in Pará, near the Amazon rainforest.
A few weeks ago, I bookmarked a video on the topic. I finally watched it yesterday and discovered #Meshtastic. Since then, I've also come across #MeshCore, #Reticulum, and #atak.
When it comes to communication, we seem to enjoy creating many different approaches. I hope these communities will find ways to interoperate and communicate with each other.
Single python file experiment for Situational awareness. Test server available at: https://vps.resilience-theatre.com:7443/ and source is here: https://codeberg.org/resiliencetheatre/map
#TAK #ATAK #Meshtastic #offthegrid #preparedness
Jak Rosjanie zhackowali polski sektor energetyczny miesiąc temu?
W końcówce 2025 doszło do bezprecedensowego i skoordynowanego ataku na kilkadziesiąt obiektów w strukturach polskiego sektora energetycznego. Atakującym udało się włamać do co najmniej 30 obiektów typu OZE (farmy wiatrowe i fotowoltaiczne) ale także elektrociepłowni obsługującej 500 tysięcy Polaków i do jednej z firm produkcyjnych. Wszystkie z tych obiektów próbowano unieruchomić i w wielu przypadkach atakujący osiągnęli swój cel. Kto stoi za tym atakiem (i dlaczego tym razem to naprawdę są Rosjanie)? Jak działali włamywacze? Dlaczego nie doszło do tragedii? Tego dowiecie się z niniejszego artykułu.
Dlaczego piszecie o tym dopiero teraz?
O atakach na polską infrastrukturę krytyczną wiadomo od miesiąca. Na przełomie roku informowali o nich politycy. Podsyłaliście nam ich wypowiedzi i oczekiwaliście komentarza. Nie komentowaliśmy tych wypowiedzi świadomie — oświadczenia polityków na temat (cyber)ataków prawie zawsze nie są rzetelne, służą celom politycznym i zazwyczaj wcale nie rozjaśniają sytuacji, a jedynie wprowadzają więcej zamieszania. Dlatego czekaliśmy na techniczne raporty i oświadczenia zaatakowanych podmiotów lub odpowiednich CSIRT-ów. W międzyczasie pojawiły się raporty dotyczące tych incydentów od firm ESET i Dragos, ale z całym szacunkiem do koleżanek i kolegów z obu tych podmiotów, widać było, że te raporty odbiegają od standardów jakościowych obu firm i są bardziej PR-owe, zamiast merytorycznie prezentować całość incydentu (jak się zresztą zaraz okaże, niektóre z wyciąganych w tych raportach wniosków okazały się błędne — jak widać nie zawsze sama telemetria vendora wystarczy, aby zrozumiał on całość ataku).
Dziś sytuację uratował raport CERT Polska, który całościowo i bardzo rzetelnie opisał jak wyglądały [...]
#Atak #CERTPolska #Energetyka #OSD #OZE #Rosja
https://niebezpiecznik.pl/post/rosja-atak-polska-energetyka-oze-osd/
Atakujący infiltrowali infrastrukturę polskiej elektrociepłowni przez prawie rok (!) Znamy pełne szczegóły incydentu.
Jak donosi CERT Polska: W dniu 29 grudnia 2025 roku doszło również do ataku na jedną z polskich elektrociepłowni (…) dostarczającej ciepło dla prawie pół miliona osób (…) Destrukcyjny atak poprzedzony był długotrwałą infiltracją infrastruktury oraz kradzieżą wrażliwych informacji dotyczących działania podmiotu. W wyniku swoich działań atakujący uzyskał dostęp do...
#Aktualności #Atak #Cert #Elektrociepłowania #Energetyka #Rosja
https://sekurak.pl/atakujacy-infiltrowali-infrastrukture-polskiej-elektrocieplowni-przez-prawie-rok-znamy-pelne-szczegoly-incydentu/
You've seen all posts