Elektrine
Log in Register
Paige Chat Timeline Gallery Friends Email Drive DNS Private DNS Domains VPN Kairo Nerve
Remote

Michał Narecki - blog

@michal@blog.narecki.name
writefreely 0.17.2
  • Open on blog.narecki.name
czyli moje przemyślenia na tematy około-technologiczne
32 Followers
0 Following
20 Posts
Open post
Michał Narecki - blog @michal@blog.narecki.name
· 6mo ago

Witajcie, drodzy widzowie – to znaczy czytelnicy – w drugim wpisie poświęconym aplikacjom do samodzielnego hostowania. Oczywiście możemy to robić na własnym sprzęcie ulokowanym w domu czy biurze, co wiąże się z kilkoma sztuczkami, jak te usługi “wystawić” na świat (lub tylko dla wybranych użytkowników). Jednak ja obrałem prawdopodobnie prostszą ścieżkę, wynajmując VPS-a (Virtual Private Server) u naszych niemieckich sąsiadów. Wybór padł na Hetznera, bo i ceny niezłe, i działanie niczego sobie. Ty zrób tak, aby było ci wygodnie i najlepiej nie za drogo. W każdym razie mój setup mi na razie odpowiada. Przejdźmy zatem do kolejnych aplikacji, które serwuje mój YunoHost.

SearXNG

O tej metawyszukiwarce pisałem już jakiś czas temu, więc tym razem jedynie tytułem przypomnienia parę słów. SearXNG zbiera wyniki z publicznie dostępnych wyszukiwarek, np. Google, DuckDuckGo, Wikipedia, Startpage, itp. Następnie agreguje rezultaty wyszukiwania i wyświetla w bardzo czytelnej formie, bez reklam i treści sponsorowanych. Dla mnie ten ostatni argument okazał się najważniejszy i teraz domyślnie korzystam z własnej instancji SearXNG, czasami tylko posiłkując się DDG.

LibreSpeed

Na LibreSpeed trafiłem szukając alternatyw dla Speedtest.net. To nic innego jak miernik prędkości naszego łącza ⏱️ Dostępne są publiczne serwery, ale nic nie stoi na przeszkodzie aby uruchomić własny. Tym bardziej jeśli mamy do dyspozycji względnie szybki VPS. Dobrym pomysłem jest też ograniczenie widoczności naszej instancji LibreSpeed, aby ktoś nie nadużył naszej gościnności. Co też od razu uczyniłem. Tylko zalogowani użytkownicy YunoHost mają dostęp do tego narzędzia.

Yourls

A tutaj mamy małe, przyjemne narzędzie do skracania linków. Wyobrażam sobie, że nie każdy potrzebuje czegoś takiego, ale w momencie, gdy faktycznie musisz skrócić link, przydaje się niesamowicie. Powiem wam szczerze, że nigdy nie ufałem usługom takim jak Bitly. Bo o ile w danym momencie mogą stanowić szybkie rozwiązanie, to w dłuższej perspektywie nie mamy gwarancji, że nasze linki nadal będą działać. Nie wspominając nawet o tendencji do “zgównowacenia”, co mogłoby się wiązać z np. wstawianiem reklam przed pokazaniem właściwej treści. Nie wiem zresztą, czy już przypadkiem nie było podobnych sytuacji. Wracając do Yourls: aplikacja pozwala na skracanie linków we własnej (sub)domenie, zarówno w formie losowego ciągu znaków, jak i ustawionej przez nas nazwy. Very useful 👍🏻

My Webapp

Nie jest to może konkretna aplikacja, a raczej prosty serwer WWW dostępny z poziomu YunoHost. Za jego pomocą możesz pokazać światu swoją stronę-wizytówkę, czy jakąkolwiek stronę bazującą na HTML, CSS, JS czy PHP. To taki “placeholder” na stronę WWW. Bardzo dobrze współgra ze statycznymi stronami, które generuję sobie w Hugo. Co ważne, możesz mieć kilka instancji My Webapp, każdą na osobną stronę i domenę. Super sprawa.

WriteFreely

Na koniec zostawiłem sobie prawdziwą perełkę, która zasila tego bloga – WriteFreely. I tu znowu uwaga: to nie jest silnik blogowy dla każdego. Jeśli jednak cenisz sobie minimalizm (aż do bólu), pisanie w Markdown, integrację z Fediwersum i w zasadzie prosty proces publikacji treści, to tutaj poczujesz się jak w domu. Powiem wam w tajemnicy, że od zawsze chciałem mieć takiego osobistego bloga. W momencie, gdy odkryłem WriteFreely, poczułem, że nie mam już żadnej wymówki, aby nie wejść w blogowanie pełną parą. Czy mi to wychodzi, to oczywiście inna sprawa, ale nie mi oceniać własną twórczość. Niemniej dodam, że blog to dobry punkt startowy w budowaniu własnej marki i wizerunku eksperta (tutaj pozdrawiam Pana Redaktora z Tok FM; proszę wybaczyć, że nie pamiętam nazwiska). Podsumowując, WriteFreely to świetna alternatywa dla klasycznych silników typu WordPress, który przez lata niestety przytył i dorobił się wielu niepotrzebnych funkcji. Mam jeszcze jedną dobrą wiadomość: nie musisz od razu stawiać własnego serwera. Możesz założyć konto na writefreely.pl i zobaczyć, jak system działa od kuchni ✍🏻 Jeszcze raz polecam!

Koniec?

Powiedzmy, że na tym zakończę moją wyliczankę 🏁 Wyszło takie top 10, a to dobra liczba, w sam raz. Gdybym się postarał, to prawdopodobnie znalazłbym jeszcze z 5 ciekawych aplikacji / usług. Jednak nie byłyby one moim pierwszym wyborem. Zależało mi na tym, abyście otrzymali prawdziwie użyteczne i solidne apki self-hosted. Pod moimi wyborami podpisuję się obiema rękami, a to chyba wystarczająca rekomendacja. To napisawszy, do tematu self-hostingu na pewno będę wracał. Jak człowiek raz spróbuje... to nie ma już odwrotu 😁

#selfhosted #selfhosting #yunohost

Skomentuj na fediwersum: @michal@101010.pl

hetzner.com

Günstige Dedicated Server, Cloud & Hosting aus Deutschland

Günstige Hosting-Lösungen, Dedicated Server und Cloud-Services bei Hetzner ✓ DSGVO-konform ✓ günstige Preise ✓ 100 % grüne Energie

0
0
0
0
Open post
Michał Narecki - blog @michal@blog.narecki.name
· 6mo ago

Już od co najmniej kilku lat polegam na zestawie aplikacji do samodzielnego hostowania. W tym wpisie chciałbym podzielić się moimi doświadczeniami i polecić wam najciekawsze apki typu self-hosted. Na początek sprawa najważniejsza czyli system, z którego korzystam pod spodem i bez którego nie byłoby tej całej przygody z self-hostingiem. Chodzi oczywiście o YunoHost, który sprawia, że zabawa w administratora własnych usług staje się wręcz przyjemnością. Jak to z technologią bywa, zdarzają się drobne problemy lub wpadki ale w moim przypadku są one raczej wyjątkiem niż regułą. Jedyny poważniejszy problem, który zapamiętam na długo to niemożność aktualizacji wallabag – aplikacji do zapisywania artykułów z sieci do przeczytania na później. Ale nawet ten błąd został w końcu naprawiony. Choć jak dobrze pamiętam sytuacja ta ciągnęła się miesiącami. Zostawiając jednak ten konkretny przypadek, korzystanie z YunoHost i aplikacji, które oferuje, przypomina używanie dobrze naoliwionej maszyny. Wszystko po prostu działa ™️ A zatem przedstawiam moje top apki, bez których nie wyobrażam sobie funkcjonowania na co dzień.

wallabag

A co, niech będzie na początek 😉 Jak wspomniałem aplikacja pozwala na zapisywanie treści artykułów 'na potem'. Następnie za pomocą klienta o tej samej nazwie możemy sobie te artykuły przyswoić np. na tablecie lub telefonie. Jest to bardzo dobra alternatywa dla nieistniejącego już Pocketa od Mozilli czy Instapaper. Choć przyznam bez bicia, że aktualnie korzystam też z Instapaper ze względu na integrację z czytnikiem Kobo. Tak jest po prostu wygodniej. Jednocześnie lubię mieć wszystkie treści zapisane u siebie w wallabag – tak na wszelki wypadek. Jeśli nie chcesz lub nie możesz hostować aplikacji samodzielnie, dostępna jest też wersja zarządzana (płatna) pod adresem wallabag.it Ok, pierwsza rekomendacja za nami, lecimy dalej.

HedgeDoc

Kolejna aplikacja związana z przetwarzaniem tekstu, tyle że od strony edycji. HedgeDoc to mój ulubiony notatnik oraz edytor Markdown. Najlepiej sprawdza się w pracy nauczyciela gdy potrzebuje na szybko utworzyć dokument (handout) a następnie udostępnić go studentom. A ponieważ składnia Markdown weszła mi w krew to zwyczajnie jest to bardzo wygodne narzędzie. Poza pracą indywidualną edytor pozwala na wspólną pracę nad tekstem więc może się sprawdzić nawet jako prosta alternatywa do Google Docs. Ogólnie notatnik ten robi wrażenie, bo poza wspomnianymi już funkcjami obsługuje nawet tworzenie prezentacji, choć w tym zakresie jeszcze go nie testowałem. Zdecydowanie polecam! 🦔

Roundcube

Ot, zwykły webowy klient pocztowy 📧 A jednak odpowiada mi jego prostota i nieskomplikowany interfejs. Nie mówiąc o tym, że jest mega szybki. Gdzieś ostatnio usłyszałem (pewnie w jakimś podcaście), że profesjonaliści preferują Roundcube względem lokalnego Thunderbirda, bo ten pierwszy szybciej przeszukuje skrzynkę mailową. I chyba coś w tym jest. Krótko mówiąc: jeśli mail w przeglądarce to tylko Roundcube.

Miniflux

Dochodzimy do kolejnego niezbędnego narzędzia jakim jest czytnik RSS. Ja wiem, że są czytniki lokalne, niewymagające żadnego serwera czy back-endu. I wiem, że niektórym to w zupełności wystarczy. Jednak jeśli zależy ci na dostępie z każdego urządzenia i łatwej synchronizacji treści to Miniflux będzie jak znalazł. To naprawdę solidny kawałek oprogramowania. Z wierzchu wydaje się prosty i nieprzytłaczający. Pod maską kryje jednak liczne rozszerzenia i integracje. Mi wystarcza 'wersja podstawowa' w połączeniu z aplikacją Flux News na Androidzie. Swój czytnik RSS staram się cały czas rozbudowywać o ciekawe blogi i serwisy. Poza tym jeśli widzę, że dany 'feed' nie jest już dostępny to mogę go łatwo usunąć. Ogólnie Miniflux to aplikacja bezproblemowa więc nie planuję na razie jej zmieniać.

LibreQR

Ostatnia polecajka w tej części artykułu to proste narzędzie webowe do generowania kodów QR. Dzięki niemu szybko zamienisz dowolny tekst (np. adres www) w kod QR. Parametrem, który najczęściej mi się przydaje jest zmiana wielkości kodu (w pikselach), tak aby był widoczny na rzutniku. Stworzone kody można też zapisać w pamięci urządzenia – do wykorzystania na później lub do wydruku. Co bodaj najważniejsze: nie musisz zakładać konta w jakimś podejrzanym serwisie, który z czasem ulegnie degradacji (enshittification) i każe sobie płacić np. za odblokowanie linków zawartych w kodach QR. Zresztą, niech stracę, jeśli chcesz to korzystaj z mojej instancji LibreQR dostępnej pod adresem: lab42.ovh/qr/ 😀

To jeszcze nie koniec

W trakcie pisania tego tekstu uzmysłowiłem sobie, że self-hosting to dla mnie temat rzeka (no prawie) więc w tym miejscu robię pauzę. Do tematu wrócę pewnie po świętach Wielkanocnych więc już teraz zapraszam do subskrybowania bloga: zarówno przez RSS jak i na Fediwersum. Życzę wam ciekawych odkryć w temacie aplikacji self-hosted, radosnych Świąt i dzielenia się zdobytą wiedzą z rodziną i znajomymi. Do następnego! 👋🏻

#selfhosted #selfhosting #yunohost

Skomentuj na fediwersum: @michal@101010.pl
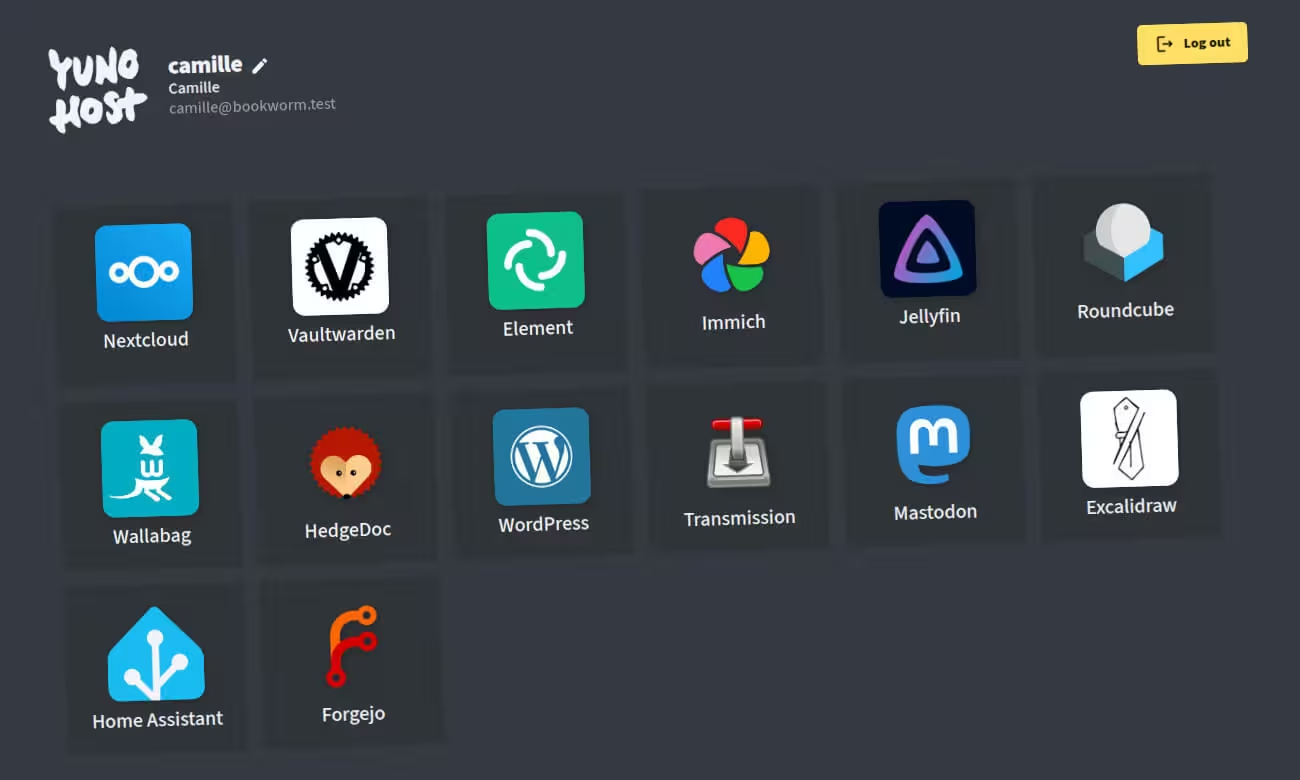
YunoHost: garden your own piece of the Internet!
yunohost.org

YunoHost: garden your own piece of the Internet!

YunoHost is a system that installs itself on a server and allows you to install and maintain - with very little technical knowledge - digital services (apps) that you control.

0
0
0
0
Open post
Michał Narecki - blog @michal@blog.narecki.name
· 6mo ago

Nie wiem jak wy, ale ja ostatnio widzę nagłówki głoszące, że “the future is federated”. Głównie po angielsku. Między innymi dlatego chciałbym, aby to wybrzmiało również po polsku. Nie będzie chyba żadnym zaskoczeniem, że tego typu teksty są domeną Mastodona oraz szerzej Fediwersum. W końcu są to media prawdziwie społecznościowe i oparte o ideę federalizacji / decentralizacji. Zresztą, w największym skrócie, tak można wytłumaczyć czym ta federalizacja jest: chodzi o zdecentralizowane usługi sieciowe. Mastodon jest bardzo dobrym przykładem, bo opiera się na połączonych ze sobą wielu serwerach (lub instancjach), które 'serwują' właśnie to samo lub podobne oprogramowanie. Jednak cała magia polega na tym, że te serwery używają tego samego protokołu (języka) aby wymieniać między sobą informacje. W przypadku Fediwersum protokołem tym jest ActivityPub. Oczywiście jako zwykły użytkownik nie musisz ani znać tej nazwy, ani wiedzieć jak to działa pod spodem. Grunt, że działa i możesz po prostu korzystać z sieci. Podobnie sprawa ma się z mailem. System wymiany poczty działa podobnie, choć oczywiście korzysta z innych protokołów (SMTP, IMAP). Wszystko to sprawia, że możesz z łatwością nawiązać kontakt z osobami, które korzystają z przeróżnych dostawców poczty. Ba, niektórzy decydują się nawet na zarządzanie własnym systemem mailowym. Ja sam też mam takie doświadczenie. I mimo, że obecnie wolę to zlecić fachowcom (Tuta Mail), to wiem, że sporo się nauczyłem i nie żałuję ani chwili. Dla ciekawych: rozwiązanie, z którego wówczas korzystałem to Mail-In-A-Box.

W Fediwersum też jest oczywiście miejsce dla odważnych. Możesz np. założyć swój własny serwer Mastodona lub GoToSocial i być kapitanem własnego okrętu, jednocześnie partycypując w zdecentralizowanej sieci jako zwykły użytkownik. I tu objawia się prawdziwa siła Fedi (jak sami uczestnicy odnoszą się do Fediwersum). Żadna firma czy jednostka nie jest w stanie kontrolować całej sieci. Aż na usta cisnie się: “it's in the name: decentralized”. Nie masz możliwości technicznych ani żadnych innych, aby znacząco zmienić oblicze zdecentralizowanej usługi. A ja tylko dodam, cytując klasyka: “i bardzo, ku*wa, dobrze”. Nie chcę jednak być super radykalny, bo pewne zmiany będą z czasem konieczne, jak w każdej rozwijającej się sieci. Jednak mogą być wprowadzane stopniowo, biorąc pod uwagę potrzeby użytkowników. Jest to podejście zdecydowanie odmienne od tego, co robią korpo-platformy. Weźmy przykład pierwszy z brzegu: wciskanie tzw. AI wszędzie, gdzie się da. I wiesz, że mówię tu o większości znanych platform. Z szacunku dla czytelnika nie będę tym razem wymieniał ich nazw, aby nie robić im zbędnej 'reklamy'. Wszyscy wiemy, jak to wygląda 🤢

Dlaczego zatem myślę, że przyszłość to federalizacja? Ok, przyznaję, z jednej strony to trochę takie myślenie życzeniowe, ale z drugiej mocno wierzę, że po prostu nie ma innej drogi. Model zdecentralizowany jest zwyczajnie najbardziej sensowny na dłuższą metę. Pozwala każdemu na uczestnictwo w sieci na podobnych zasadach, a jednocześnie umożliwia definiowanie własnych, mniejszych społeczności. Potem te 'wioski' mogą łączyć się i wymieniać pomysłami. Mówiąc krótko: Fediwersum całkiem zgrabnie odzwierciedla świat realny. I chyba do tej myśli chciałem dojść pisząc niniejszy tekst. Jak zwykle sam proces pisania pozwala mi na głębsze przemyślenie tematu 😉 Nie byłbym sobą, gdybym na koniec nie zaprosił ciebie, szanowny czytelniku, do zbadania koncepcji Fedi i, jeśli czas pozwoli, do dołączenia do niemałego już grona fediwersjan 🤓 A jeśli nie wiesz, od czego zacząć, polecam zaprzyjaźniony serwer Mastodona pod adresem: 101010.pl. Znajdziesz tam mnie i 'kilka' innych pozytywnie zakręconych osób 😁

#Fediwersum #Fedi #Mastodon #federacja

Skomentuj na fediwersum: @michal@101010.pl
Mastodon - Zdecentralizowane media społecznościowe
joinmastodon.org

Mastodon - Zdecentralizowane media społecznościowe

Dowiedz się więcej o Mastodon, całkowicie odmiennej, darmowej i otwartej zdecentralizowanej platformy społecznościowej.

0
0
0
0
Open post
Michał Narecki - blog @michal@blog.narecki.name
· 6mo ago

Roboczy tytuł tego wpisu brzmiał “Załóż se, kurde, stronę internetową”, ale stwierdziłem, że nie brzmi to zbyt fachowo 😉 A zatem: jeśli masz jakąkolwiek potrzebę wyrażenia siebie lub swojej działalności, publikuj na własnej stronie www. Potem możesz oczywiście przeklejać treści lub linki na różne platformy (anty)social media. Jednak pamiętaj: swoje miejsce w sieci to podstawa. Tym bardziej, że koszt takiego rozwiązania wcale nie musi być kosmiczny. Moje szybkie wyliczenia wskazują na koszt rzędu kilkudziesięciu do max kilkuset złotych w skali roku. W wersji budżetowej wydajesz kilkadziesiąt złotych na domenę + tyle samo na współdzielony hosting. Myślę, że nawet dla osoby prywatnej nie jest to wygórowany wydatek. W przypadku firm to wydatek wręcz pomijalny. Chyba, że naprawdę potrzebujesz czegoś super spersonalizowanego. Mi jednak nie chodzi o to, abyś przepłacał(a), ale po prostu był(a) 'na swoim'.

Dlaczego to takie ważne? Powód jest dość prosty. Jeśli twoja działalność ogranicza się do fanpejdża na Facebooku i np. konta na Instagramie, to de facto nie jesteś właścicielem zamieszczanych tam treści. Platformy mogą w każdym momencie usunąć twoje konto lub 'wykopać' cię z jakiegoś niezrozumiałego powodu. Nie wspominam nawet o ograniczaniu zasięgów i innych 'shadow banach'. Właściwie jedynym słusznym zastosowaniem korpo-platform jest tzw. słup ogłoszeniowy. Prosta sprawa: publikujesz na swojej stronie, a następnie przeklejasz wybrane treści na X, Mastodona czy innego Instagrama (lub Pixelfeda). Możesz to robić ręcznie, co w przypadku rzadkich publikacji w zupełności wystarczy. Alternatywnie możesz skorzystać z jakiegoś automatu czy agregatora treści, który to zrobi za ciebie. Jednak niezależnie od metody publikacji, zajrzyj czasem na 'socjalki' i sprawdź, czy ludzie / klienci nie zadali jakichś pytań. Wówczas wejdź w interakcję, aby nie być jak niektórzy influencerzy, którzy publikują tylko w jedną stronę, nie siłując się na pogłębione rozmowy. Piszę o tym głównie z myślą o Mastodonie (Fediverse), bo to chyba najbardziej ludzka sieć spośród obecnie dostępnych. Tam po prostu nie wypada się nie odzywać.

Jest jeszcze jedna zaleta takiego podejścia: własna domena. Docenią ją zwłaszcza przedsiębiorcy, ale i zwykły Kowalski zyska na rozpoznawalności. Otóż własna domena, poza tym, że kieruje na naszą stronę, może też być naszą skrzynką mailową, np. (imię)@kowalski.pl. Po pierwsze, taki adres wygląda profesjonalnie, a po drugie daje nam poczucie bezpieczeństwa. Od teraz możemy dowolnie zmieniać dostawców poczty, jednocześnie zachowując nasz adres. Tak trzeba żyć 😎

I z tym przesłaniem was zostawiam. Powodzenia w budowaniu swojego zakątka w sieci! 📝

#blog #SocialMedia

Skomentuj na fediwersum: @michal@101010.pl

blog.narecki.name
0
0
0
0
Open post
Michał Narecki - blog @michal@blog.narecki.name
· 6mo ago

Czasem sobie myślę, że to wszystko nie ma sensu. Czasem sobie uświadamiam, że to moje zacięcie w stronę bezpieczeństwa i prywatności przynosi mi więcej szkód niż pożytku 😞 Zazwyczaj ten stan przechodzi po jakimś czasie, bo jednak znajduję sens tu i ówdzie, ale jednak pewien niesmak pozostaje. Weźmy taką sytuację: namawiasz klienta / znajomego / członka rodziny (niepotrzebne skreśl) do zainstalowania bezpiecznego komunikatora albo przynajmniej skorzystania z szyfrowanego maila. Niech to będzie opcja najprostsza, a więc Signal jako IM, a Proton jako skrzynka mailowa. I tłumaczysz temu klientowi, że taka jest praktyka, że tak się powinno wysyłać poufne dokumenty. I co? I nic. “To Pan wyśle ten załącznik z hasłem, które ustalimy SMS-em.” No dobra, jest to jakieś rozwiązanie, ale jednak dość nieudolne i nie do końca skuteczne. Tym bardziej jeśli hasłem do .zipa jest numer PESEL albo jakaś trywialna fraza, możliwa do złamania nawet przez darmowego LLM-a. Na marginesie: nie stosuj żadnych narzędzi AI do 'generowania' bezpiecznych haseł. To naprawdę okropny pomysł. Zamiast tego poszukaj odpowiedniej opcji w menedżerze haseł (polecam np. Bitwarden).

Jeszcze zrozumiem, jeśli korespondencja nie jest stricte poufna, ale nawet w tym przypadku pisanie SMS-ów po prostu nie jest wygodne. Technologia ta wystarczy co najwyżej do napisania krótkich życzeń dla cioci Grażynki z okazji jej imienin. Nie wspomnę tu nawet o tradycyjnych rozmowach, które zdecydowanie lepiej odbywać szyfrowanymi kanałami. Signal jest tu od lat moim pierwszym wyborem. Właściwie sięgam po niego automatycznie przy inicjowaniu połączeń głosowych. A jest szansa, że niedługo będę mógł osiągnąć to samo w Delta Chat. To dopiero niezależność od Amerykanów i pełna swoboda w wyborze narzędzi. I chyba takie i podobne myśli nieco koją ból, gdy ktoś po raz kolejny odmawia skorzystania z bezpiecznych rozwiązań. Wiem, że często nie jest to celowe ani złośliwe działanie ze strony moich rozmówców. Czasem po prostu brakuje świadomości, że można inaczej. Między innymi tym wpisem (i tym blogiem) chciałbym tę świadomość systematycznie budować. Pomożecie? 🙏🏻

#bezpieczeństwo #prywatność

Skomentuj na fediwersum: @michal@101010.pl
bezpieczeństwo — Michał Narecki - blog
Michał Narecki - blog

bezpieczeństwo — Michał Narecki - blog

bezpieczeństwo posts on Michał Narecki - blog

0
0
0
0
Open post
Michał Narecki - blog @michal@blog.narecki.name
· 7mo ago

Chciałbym porozmawiać o hakerach – nie o tych, o których często słyszy się w mediach. To najczęściej zwykli przestępcy, a dokładniej cyberprzestępcy. Nie zamierzam o nich tutaj mówić. Ważne jest jednak rozróżnienie obu grup. Zanim przejdę dalej, muszę zaznaczyć, że ten wpis został zainspirowany rozmową z moją żoną. Nagle uświadomiłem sobie, że mogę nazywać siebie hakerem, choć nie jestem inżynierem. To co robiłem do tej pory, to 'jedynie' rozwiązywanie problemów sprzętowych i programowych. I choćby ten fakt jest jednym z błędnych wyobrażeń ludzi na temat hakerów – nie potrzebujesz dyplomu, aby nim zostać. I zdecydowanie nie musisz być przestępcą.

Ciekawość jako podstawa hackowania

Hakerzy są w zasadzie majsterkowiczami, mistrzami DIY 🧑🏻‍🔧 Muszą znać działanie rzeczy od środka i na zewnątrz. Lubią rozwiązywać problemy i popychać technologię do granic możliwości. Jeśli coś nie działa, znajdą sposób, by to naprawić. Być może słyszałeś o Kevinie Mitnicku (niech spoczywa w pokoju) lub Linusie Torvaldsie. Pierwszy specjalizował się w wykorzystywaniu ludzkich podatności, aby uzyskać dostęp do różnych systemów. Przeszedł drogę od “szarego kapelusza” (grey hat) do “białego kapelusza” (white hat). Jego początkowe działania były kontrowersyjne, ale później przyczynił się znacząco do rozwoju społeczeństwa, prowadząc firmę i pisząc kilka książek o inżynierii społecznej. Nawiasem mówiąc, gorąco polecam lekturę Sztuki Podstępu (The Art Of Deception).
Drugim przykładem jest Linus Torvalds, czyli twórca Linuxa 🐧 Tym razem mówimy o prawdziwym inżynierze oprogramowania, który chciał stworzyć naprawdę wolny i otwarto‑źródłowy system operacyjny. Kierował się zasadą: mój komputer, moje zasady. Co ważne, wciąż trzyma się swoich ideałów. Obaj hakerzy starali się przesuwać granice tego, co możliwe, w konstruktywny sposób.

Rozwiązywanie problemów

Hackowanie to także rozwiązywanie problemów. Jeśli jesteś hakerem, robisz wszystko, co w twojej mocy, aby znaleźć rozwiązanie danego wyzwania – nieważne, czy problem jest techniczny, czy nie. Liczy się podejście. To samo w sobie jest cenną umiejętnością, która może pomóc w rozwoju kariery. Wcześniej wspomniałem o terminie “white‑hat hacking”. Odnosi się on do etycznych hakerów, którzy wykorzystują swoje umiejętności, aby poprawić bezpieczeństwo cybernetyczne różnych organizacji. Odgrywają oni kluczową rolę w ochronie naszej cyfrowej infrastruktury.

Społeczność hakerska

Ostatecznie hackowanie często ma charakter kolektywny. Wśród hakerów istnieje silne poczucie wspólnoty. Wielu z nich uczestniczy w projektach open‑source, “hakując” i ulepszając kod, abyśmy później mogli korzystać z ich pracy. Gdy dołączasz do grupy hakerskiej, rozwijasz zarówno umiejętności techniczne, jak i społeczne. W takim kontekście hackowanie oznacza dzielenie się wiedzą i robienie tego odpowiedzialnie. Etyczni hakerzy często publikują swoje odkrycia i przyczyniają się do rozwoju projektów open‑source, co przynosi korzyści całej społeczności.

Podsumowanie

Chciałem jasno zaznaczyć, że hakerzy nie są z natury źli. Termin “hacker” jest często używany do opisania każdego, kto wykorzystuje swoje umiejętności komputerowe do popełniania przestępstw, co jest nieprecyzyjne i wprowadza w błąd. Oczywiście istnieją osoby niegodne zaufania, ale nazwijmy je po imieniu; to zwykli cyberprzestępcy. To oni nam szkodzą. Jeśli spodobał ci się ten krótki artykuł, podziel się nim z innymi, niezależnie od tego, czy są hakerami, czy nie 😉

#haker #hacking #cyberprzęstępcy

Skomentuj na fediwersum: @michal@101010.pl

blog.narecki.name
0
0
0
0
Open post
Michał Narecki - blog @michal@blog.narecki.name
· 7mo ago

Dlaczego nie znajdziesz mnie na WhatsApp-ie i dlaczego nie powinieneś go używać? Z prostego powodu: od lat istnieją lepsze alternatywy, np. Signal i Delta Chat. To wszystko. Na tym mógłbym zakończyć. Jednak dla tych, którzy potrzebują nieco więcej argumentów, mam jeszcze kilka powodów, dla których warto zmienić zdanie 👇🏻

  1. Signal jest organizacją non‑profit i istnieje już od wielu lat. Dzięki temu możesz bezpiecznie założyć, że będzie dostępny jeszcze przez długie lata. Innymi słowy, to stabilna platforma, która nie zostawi cię nagle w tyle. Z kolei Delta Chat jest projektem społeczności open source. Ma więc wielu 'opiekunów', którym zależy na długowieczności projektu.
  2. W przeciwieństwie do WhatsApp, Signal jest otwarto‑źródłowy, a jego szyfrowanie jest złotym standardem w branży. Delta Chat również domyślnie szyfruje wiadomości korzystając między innymi ze standardu Autocrypt.
  3. Signal praktycznie nie zbiera metadanych. DC chroni większość metadanych (serwery 'widzą' jedynie losowe adresy użytkowników oraz rozmiar wiadomości). WhatsApp (czyli Meta), poza treścią wiadomości, wie o tobie niemal wszystko.
  4. Od niedawna Signal oferuje opcjonalne kopie zapasowe w chmurze. Nie zmusza jednak użytkowników do korzystania z tej opcji. Co ważne, kopie są w pełni szyfrowane. WhatsApp namawia użytkowników do włączania kopii zapasowych, które często nie są szyfrowane. Moim zdaniem podważa to cały sens szyfrowanej komunikacji. W przypadku DC możesz zrobić lokalną kopię czatów lub użyć drugiego urządzenia jako backupu.
  5. Wracając do punktu 1, ani Signal, ani Delta Chat nie mają motywacji do gromadzenia twoich danych, ponieważ są finansowane przez swoich użytkowników. Dzięki temu oba projekty pozostają niezależne od big techów. Sam wspieram i ciebie też zachęcam do wsparcia finansowego tych projektów.

Uważam, że powyższe argumenty same w sobie wystarczą, aby wypróbować Signal i/lub Delta Chat. Oczywiście nie są to jedyne bezpieczne komunikatory, ale należą do tych najbardziej przyjaznych dla użytkowników. Im więcej osób założy konta, tym lepiej dla nas jako społeczeństwa ✌🏻

#WhatsApp #Signal #DeltaChat

Skomentuj na fediwersum: @michal@101010.pl
Signal Messenger: Speak Freely
Signal Messenger

Signal Messenger: Speak Freely

Say "hello" to a different messaging experience. An unexpected focus on privacy, combined with all of the features you expect.

0
0
0
0
Open post
Michał Narecki - blog @michal@blog.narecki.name
· 7mo ago

I dlaczego ty też powinieneś 🔒

Używam bezpiecznych dostawców poczty e‑mail od kilku lat, przełączając się między Protonem a Tuta Mail. Uważam, że obie opcje są świetne i robią niesamowitą robotę, udostępniając prywatne (czytaj: szyfrowane) skrzynki dla właściwie każdego użytkownika internetu. Obaj dostawcy oferują darmowe plany, ale oczywiście warto ich wspierać finansowo, zwłaszcza jeśli potrzebujesz więcej miejsca na dysku lub pewnych (płatnych) funkcji. Proton wydaje się być bardziej kompleksowy i przyjazny dla użytkownika, podczas gdy Tuta jest tańsza i ma prostszy interfejs. Ok. 2 lata temu wróciłem do Tuta Mail, bo nie potrzebuję wszystkich bajerów ekosystemu Protona. Muszę przyznać, że wciąż korzystam z Protona w niektórych zastosowaniach (głównie Drive i Lumo). Proton Pass też jest ciekawy, ale do zarządzania hasłami zdecydowanie wolę Bitwarden.

Wróćmy do poczty. Dlaczego używam Tuta Mail i dlaczego warto rozważyć przejście do dostawcy, który szanuje naszą prywatność? Poniższe punkty dotyczą większości prywatnych usług mailowych (Proton, Tuta Mail, Mailbox Mail, itp.)

  • Brak reklam. Skoro płacisz pieniędzmi, a nie swoimi danymi (w przeciwieństwie do Gmaila i wielu innych “darmowych” usług), możesz cieszyć się skrzynką bez reklam. Dotyczy to nawet darmowych wersji.
  • Brak śledzenia i szpiegowania. Wymienieni dostawcy nie mają interesu w tym aby cię śledzić czy szpiegować. Co ważniejsze, twoje wiadomości nie będą wykorzystywane do “karmienia bestii” (czyli trenowania modeli AI).
  • Bezpieczne przechowywanie e-maili na serwerach. Twoje e‑maile są w pełni szyfrowane, więc dostawcy nie mają dostępu do twojej skrzynki (nawet gdyby chcieli).
  • Domyślne szyfrowanie (E2E) wiadomości w obrębie systemu danego operatora. Na przykład mogę wymieniać zaszyfrowane maile z żoną, która także korzysta z Tuta Mail 🙂
  • Intuicyjny interfejs. Wolę prostotę Tuta Mail, ale Proton ma prawdopodobnie najładniejszy wygląd spośród prywatnych klientów poczty. Nie zmienia to faktu, że bez problemu odnajdziesz się w swojej nowej skrzynce.
  • Obsługa własnych domen. Dla mnie to konieczność; jest to płatna funkcja, co nie powinno nikogo dziwić.

Jestem pewien, że coś pominąłem, ale są to najważniejsze korzyści, które mi przychodzą do głowy. Jest rok 2026. Mamy niesamowite narzędzia do dyspozycji. A ty naprawdę nie masz już wymówki, żeby ich nie wypróbować. Może więc zacznij od bezpiecznej poczty i załóż fajny nowy adres? Albo użyj własnej domeny i płynnie zmieniaj dostawców. Decyzja należy do ciebie.

Daj znać, co sądzisz o tych dostawcach poczty. Wyślij mi maila, a uwzględnię twoje komentarze w kolejnym wpisie. Możesz się ze mną skontaktować pod adresem: mnarecki@tuta.com (czy to nie fajna domena? 😉)

#email #poczta #tuta #proton

Skomentuj na fediwersum: @michal@101010.pl

Proton: Privacy by default
Proton

Proton: Privacy by default

Over 100 million people use Proton to stay private and secure online. Get a free Proton account and take back your privacy.

0
0
0
0
Open post
Michał Narecki - blog @michal@blog.narecki.name
· 7mo ago

Dostałem niedawno plik PDF zabezpieczony hasłem. Aby jednak nie wpisywać hasła przy każdym otwarciu postanowiłem plik 'odbezpieczyć'. Na pierwszy rzut oka prosta sprawa. Niestety okazało się, że mój system – Linux Mint – nie dysponuje domyślnie żadną aplikacją, która pomogłaby w tym zadaniu. Ok, szybkie zapytanie do LLM-a i mam gotowe rozwiązanie. Jeśli też korzystasz z dystrybucji opartej na Debianie to poniższe instrukcje powinny zadziałać. Do usunięcia hasła posłuży nam qpdf – lekkie terminalowe narzędzie, które poradzi sobie z zabezpieczonym PDF-em. Dlaczego tak? Bo często tak jest szybciej. Zamiast szukać graficznych kombajnów robiących wszystko i nic jednocześnie wolę w terminal wkleić one-linera i mieć to z głowy 💆🏻‍♂️

Zainstaluj qpdf.

sudo apt update
sudo apt install qpdf

Usuń hasło. Pamiętaj aby wpisać poprawne hasło i podmienić nazwy plików.

qpdf --decrypt --password=HASŁO \
     plik_z_hasłem.pdf plik_bez_hasła.pdf

Zweryfikuj. Otwórz nowy plik w przeglądarce dokumentów i upewnij się, że nie prosi już o hasło.

I to tyle. Prawda, że proste? 😉

#tutorial #NaSzybko #PDF

Skomentuj na fediwersum: @michal@101010.pl
blog.narecki.name
0
0
0
0
Open post
Michał Narecki - blog @michal@blog.narecki.name
· 7mo ago
Po co uruchamiać własny przekaźnik chatmail?

Przekaźniki chatmail umożliwiają bezproblemowe wdrażanie aplikacji czatowych i botów.
Użytkownicy nie muszą mieć wcześniej założonych kont — adresy chatmail są tworzone automatycznie przy pierwszym logowaniu i zabezpieczane hasłem do dalszego użycia. Chatmail jest szyfrowany end‑to‑end oraz w spoczynku.

Uruchomienie własnego przekaźnika daje ci:

  • Pełną kontrolę nad infrastrukturą tożsamości
  • Bezpieczne zakładanie kont
  • Niezależność od scentralizowanych dostawców
  • Lekki system, który skaluje się do tysięcy użytkowników przy minimalnych wymaganiach sprzętowych

Ten przewodnik prowadzi krok po kroku przez wdrożenie w pełni funkcjonalnego przekaźnika chatmail przy użyciu oficjalnych, zautomatyzowanych skryptów instalacyjnych.

Ważna uwaga o kompatybilności ⚠️

To wdrożenie wymaga Debiana 12 na serwerze.

  • Debian 13 nie jest obsługiwany
  • Inne dystrybucje Linuksa mogą działać, ale wymagają nieudokumentowanych zmian

Jeśli używasz Debiana 13 lub innego systemu operacyjnego, spodziewaj się dodatkowych kroków, które nie są opisane w tej dokumentacji.

Przegląd architektury

Potrzebujesz dwóch maszyn:

1. Serwer wdrożeniowy

To będzie twój przekaźnik chatmail.

  • Debian 12
  • 1 GB RAM
  • 1 CPU
  • ~10 GB miejsca na dysku
  • Publiczny IPv4 (IPv6 zdecydowanie zalecany)
  • Otwarte porty: 22, 25, 80, 443, 143, 465, 587, 993, 3478
2. Komputer lokalny

Służy do wdrażania i zarządzania przekaźnikiem.

  • Linux lub system typu Unix
  • W tym przewodniku używam Ubuntu 24.04

Proces wdrożenia uruchamiany jest z Twojego komputera lokalnego, a nie bezpośrednio na serwerze.

Wymagania na komputerze lokalnym

Zainstaluj niezbędne pakiety:

sudo apt install python3-dev
sudo apt install python3.12-venv
sudo apt install gcc

Pakiety te są potrzebne do utworzenia środowiska wirtualnego Pythona używanego przez skrypty wdrożeniowe.

Przygotowanie serwera (Debian 12)

Jeśli uruchamiasz środowisko w maszynie wirtualnej (VM), rozważ instalację agenta qemu‑guest‑agent:

apt install qemu-guest-agent
Włączenie logowania roota przez SSH

Edytuj konfigurację SSH:

nano /etc/ssh/sshd_config

Znajdź i ustaw:

PermitRootLogin yes

Zrestartuj usługę SSH:

systemctl restart ssh
Konfiguracja DNS (przed wdrożeniem)

W tym przewodniku używamy następującej nazwy domenowej:

chat.example.org

Zastąp ją własną domeną, a następnie utwórz poniższe rekordy DNS (TTL: 3600s). Pamiętaj o wpisaniu poprawnych adresów IP.

chat.example.org.          3600 IN A     198.51.100.5
chat.example.org.          3600 IN AAAA  2001:db8::5
www.chat.example.org.      3600 IN CNAME chat.example.org.
mta-sts.chat.example.org.  3600 IN CNAME chat.example.org.

Rekordy te muszą istnieć przed uruchomieniem procesu wdrożeniowego.

Klonowanie repozytorium chatmail

Na komputerze lokalnym wykonaj:

git clone https://github.com/chatmail/relay.git
cd relay
scripts/initenv.sh

To przygotuje środowisko wirtualne Pythona.

Podstawowa konfiguracja chatmail

Utwórz plik konfiguracyjny chatmail:

scripts/cmdeploy init chat.example.org

Polecenie wygeneruje plik chatmail.ini dopasowany do Twojej domeny.

Konfiguracja klucza SSH (obowiązkowa)

Proces wdrożeniowy nie może pytać o hasła, więc wymagana jest autoryzacja kluczem SSH.

1. Wygeneruj dedykowany klucz
ssh-keygen -t ed25519 -C "chatmail-deploy" -f ~/.ssh/id_ed25519_chatmail
2. Uruchom agenta SSH i załaduj klucz
eval "$(ssh-agent -s)"
ssh-add ~/.ssh/id_ed25519_chatmail
3. Skopiuj klucz na serwer
ssh-copy-id -i ~/.ssh/id_ed25519_chatmail root@chat.example.org
4. Zweryfikuj dostęp
ssh root@chat.example.org

Powinieneś połączyć się bez podawania hasła.

Uruchomienie wdrożenia

Z komputera lokalnego wykonaj:

scripts/cmdeploy run

Skrypt zainstaluje i skonfiguruje:

  • Usługi pocztowe
  • Certyfikaty TLS
  • Logikę chatmail
  • Wymagane zależności

Poczekaj, aż skrypt zakończy działanie.

Dokończenie konfiguracji DNS

Po wdrożeniu sprawdź, których rekordów DNS nadal brakuje:

scripts/cmdeploy dns

Dodaj brakujące rekordy u swojego dostawcy DNS. Gdy DNS się rozpropaguje, zweryfikuj stan systemu:

scripts/cmdeploy status
Testowanie i benchmarki

Uruchom test funkcjonalny:

scripts/cmdeploy test

Następnie zmierz wydajność:

scripts/cmdeploy bench

Testy potwierdzają, że uwierzytelnianie, przepływ poczty i wydajność systemu działają prawidłowo.

Gotowe!

Twój przekaźnik chatmail jest już uruchomiony i gotowy do użycia.

Możesz teraz:

  • Udostępnić swoją domenę chatmail
  • Natychmiastowo rejestrować użytkowników
  • Wspierać aplikacje czatowe i boty bez wstępnie tworzonych kont
  • Prowadzić usługę komunikacyjną szanującą prywatność

Oficjalną dokumentację (po angielsku) znajdziesz pod tym linkiem:
https://chatmail.at/doc/relay/getting_started.html

Jeśli tworzysz systemy komunikacji, które stawiają na pierwszym miejscu prywatność, uruchomienie własnego przekaźnika chatmail stanowi solidny fundament.


Opracowanie na podstawie: https://felipebaez.com/how-to-deploy-a-chatmail-server/

#tutorial #chatmail #DeltaChat

Skomentuj na fediwersum: @michal@101010.pl

chatmail.at

Setting up a chatmail relay - chatmail relay documentation

0
0
0
0
Open post
Michał Narecki - blog @michal@blog.narecki.name
· 5mo ago

Być może słyszeliście już o lokalnych modelach AI. I być może – podobnie jak ja – stwierdziliście, że: A) to za trudne do uruchomienia, B) to się nie może udać, C) przecież są modele od wielkich dostawców, które i tak działają lepiej od jakichkolwiek lokalnych LLM-ów. Wszystko to pewnie jest prawdą i wcale nie dziwi mnie wasza niechęć do instalowania jakichś niesprawdzonych wynalazków. Dlatego tym wpisem chciałem tę niechęć trochę przełamać. Powitajcie Ensu, lokalnego asystenta AI od Ente.

Na początek warto zaznaczyć, że Ensu jest obecnie w wersji mocno testowej. W związku z tym bądźcie gotowi na przeróżne wpadki: jedne śmieszne, inne po prostu żenujące. Należy przy tym pamiętać, że cały model – po uprzednim pobraniu ok. 1.2 GB danych – działa w pełni lokalnie. Nie jestem tu ekspertem, ale przypuszczam, że wydajność modelu w dużej mierze zależy od naszego sprzętu. A skoro o sprzęcie mowa: aplikację uruchomicie na właściwie każdej platformie. Ensu ma wersję zarówno na komputery (macOS, Windows, Linux) jak i na smartfony (Android, iOS). Pod względem wyglądu i działania prezentuje się bardzo podobnie na każdej z tych platform. Kluczową różnicą będzie szybkość udzielania odpowiedzi. Przykładowo, jeśli chodzi o moje sprzęty, LLM odpowiada najszybciej na względnie świeżym laptopie od Lenovo. Całkiem nieźle radzi sobie też na Pixelu 9a. Jednak starsze sprzęty dostają lekkiej zadyszki, i to dosłownie, bo np. komputer stacjonarny odpala od razu wiatraki na maksa. Czujcie się więc ostrzeżeni. Choć tak na serio chyba nie ma się czym przejmować. Po prostu jeśli nie dysponujecie najnowszym urządzeniem, musicie uzbroić się w cierpliwość 🧘🏻

Ensu przynajmniej w teorii porozmawia z wami w wielu europejskich językach (w tym po polsku). W praktyce jednak lepiej trzymać się angielskiego. Z moich testów wynika, że aplikacja bardzo słabo radzi sobie z językiem polskim. Może przymknąłbym na to oko jeśli chodziłoby o zwykłe literówki. Niestety momentami miałem do czynienia z grubymi halucynacjami. Jeśli jednak nie przeszkadza wam interakcja w języku angielskim to jakość odpowiedzi powinna być zadowalająca. Nie oczekujmy jednak cudów. Model poprawnie radzi sobie tylko w prostych i jednoznacznych zapytaniach, takich jak definiowanie pojęć czy ogólnie pojęta praca z tekstem 📃

Na potrzeby tego wpisu zapytałem Ensu (po angielsku) co właściwie potrafi. Oto co dostałem w odpowiedzi ⬇️

I can help with a wide range of tasks! Here are some of the things I can do: – Answer questions: I can provide information on various topics, from science and history to technology and culture. – Provide explanations: If you have a concept or problem you're struggling with, I can break it down and explain it in detail. – Generate content: I can help you write stories, poems, emails, and more. – Offer advice: I can give you tips and advice on a variety of subjects, from personal development to career guidance. – Solve problems: If you're stuck on a problem or task, I can help you find a solution. What kind of help do you need? Let me know, and I'll do my best to assist you!

Wygląda na standardowe zastosowanie AI: model odpowie na pytania, wyjaśni nam różne zagadnienia, wygeneruje treść maila, udzieli porad, rozwiąże (proste) problemy. I podobnie jak ma to miejsce w innych LLM-ach możemy w wygodny sposób skopiować treść odpowiedzi. Kopiowana treść jest domyślnie sformatowana za pomocą Markdown, co mi osobiście bardzo pasuje 🤓

Jak wspomniałem aplikacja pomaga w pracy z tekstem. Jako anglista doceniam, że mam teraz możliwość odpytania lokalnego LLM-a o definicje lub podanie przykładów zastosowania jakiegoś wyrażenia. Akurat w takich zastosowaniach modele językowe radzą sobie bardzo dobrze. Skoro więc pojawił się prosty LLM działający offline... to naprawdę żal nie skorzystać. Wypróbujcie sami! 🧑‍🔬

#LLM #Ente #asystentAI

Skomentuj na fediwersum: @michal@101010.pl
pl.wikipedia.org
0
0
0
0
Open post
Michał Narecki - blog @michal@blog.narecki.name
· 2mo ago
<p>Jako wieloletni użytkownik i fan <a href="https://www.todoist.com/" title="Todoist"><em>Todoist</em></a> od jakiegoś czasu próbuję znaleźć jakiś otwarto-źródłowy zamiennik tej bądź co bądź doskonałej aplikacji. Bo nie ma co ukrywać: <em>Todoist</em> to wyjątkowo intuicyjne narzędzie. Jak już się do niego przyzwyczaisz – co raczej nie trwa długo – staje się ono wprost przezroczyste i nawet nie wiesz, kiedy po nie sięgasz. Według mnie to największa pochwała, jaką można obdarzyć dane narzędzie. To trochę tak jak dobrze zaprojektowany system operacyjny: im mniej go zauważasz w codziennej pracy, tym lepiej. A zatem dla mnie <em>Todoist</em> stał się właśnie takim nieodzownym pomocnikiem do &#39;ogarniania&#39; przeróżnych zadań. Nie chcę tutaj robić darmowej reklamy, ale faktycznie trudno nie docenić wysiłku, jaki twórcy wkładają w rozwój tej aplikacji. [...]</p>
Jako wieloletni użytkownik i fan Todoist od jakiegoś czasu próbuję znaleźć jakiś otwarto-źródłowy zamiennik tej bądź co bądź doskonałej aplikacji. Bo nie ma co ukrywać: Todoist to wyjątkowo intuicyjne narzędzie. Jak już się do niego przyzwyczaisz – co raczej nie trwa długo – staje się ono wprost przezroczyste i nawet nie wiesz, kiedy po nie sięgasz. Według mnie to największa pochwała, jaką można obdarzyć dane narzędzie. To trochę tak jak dobrze zaprojektowany system operacyjny: im mniej go zauważasz w codziennej pracy, tym lepiej. A zatem dla mnie Todoist stał się właśnie takim nieodzownym pomocnikiem do 'ogarniania' przeróżnych zadań. Nie chcę tutaj robić darmowej reklamy, ale faktycznie trudno nie docenić wysiłku, jaki twórcy wkładają w rozwój tej aplikacji. Przejdźmy więc do meritum, czyli mojego poszukiwania alternatywnej platformy to-do. Część aplikacji, które za chwilę wymienię, testowałem 'na żywym organizmie', obok Todoist, z którego naprawdę ciężko mi zrezygnować. O części natomiast tylko czytałem lub robiłem research przy pomocy Lumo (model językowy od Protona, o którym już pisałem na tym blogu). Zacznijmy od narzędzi, które miałem okazję przetestować ✅ myTinyTodo To prosta aplikacja webowa, którą można łatwo zainstalować w ramach Yunohost. Może się sprawdzić jako np. lista zakupów czy inna lista rzeczy 'do odhaczenia'. Możesz za jej pomocą stworzyć kilka list / projektów. Dodatkowo przy tworzeniu zadania można podać termin ukończenia: ręcznie lub za pomocą odpowiedniej składni. Niestety aplikacja nie obsługuje powtarzających się zadań, nie posiada wersji mobilnej (poza PWA) oraz nie powiadamia w żaden sposób o zbliżających się terminach. Mówiąc krótko: myTinyTodo jest zbyt uboga jak na moje potrzeby. Next ⏭️ Vikunja O tej aplikacji słyszałem już dawno temu, ale dopiero teraz postanowiłem ją zainstalować (znów ukłony w stronę Yunohost). Tutaj jest trochę lepiej, bo mamy do dyspozycji nawet apkę na Androida, choć wciąż w wersji beta. Są tzw. recurring tasks, projekty, etykiety i własne filtry. Vikunja pozwala też tworzyć zadania z terminami w sposób dość naturalny, choć tylko po angielsku, np.: “Buy some beer tomorrow at 12:00”. Przy takiej składni zadanie zostanie automatycznie zaplanowane na jutro. Dostaniemy nawet powiadomienie w aplikacji mobilnej! Ogólnie sądzę, że Vikunja jest dość elastyczna, jeśli chodzi o ustawienia. Najbardziej jednak martwi mnie fakt, że aplikacja sprawia wrażenie niedokończonej, mimo że jest rozwijana już od kilku lat. Pozostaje podejrzewać, że twórcy nie dysponują takim budżetem jak inne komercyjne platformy (w tym Todoist). Obawiam się zatem, że aplikacja nie zagości zbyt długo na moim serwerze 😞 Nextcloud Tasks Z tej listy zadań korzystałem kiedyś w ramach własnej instancji Nextcloud. Nie trwało to długo, a poza tym zrezygnowałem z NC na rzecz innych narzędzi chmurowych. Z tego, co pamiętam, działało to poprawnie, włącznie z synchronizacją przez CalDAV. Na smartfonie wtedy warto mieć Tasks.org, która ostatnio wygląda coraz lepiej. Jednak to, co mi (wciąż) nie pasuje w Tasks (zarówno w wersji przeglądarkowej, jak i mobilnej), to mnogość opcji i mało intuicyjna obsługa. Podejrzewam, że są osoby, którym to nie przeszkadza. Na plus przemawia wykorzystanie otwartych standardów i względna łatwość przenoszenia danych między dostawcami Nextcloud. Trochę jednak szkoda, że NC Tasks nie wpisało się w mój workflow. Tududi Na koniec tzw. honorable mention, a jednocześnie platforma, o której wiem najmniej. W teorii wygląda całkiem nieźle i podobno funkcjami najbardziej przypomina Todoist. Instaluje się jako kontener Dockera (tak się mówi po polsku?), więc można wykorzystać własną maszynę lub jakiegoś Mikrusa. Prawdopodobnie w którymś momencie zabiorę się za testowanie i wtedy będzie pomysł na kolejny wpis 😉 Ciekaw jestem, czy wystarczy do tego wysłużone Raspberry Pi 4, które obecnie służy jako prosty serwer plików (Samba + Syncthing). Koniecznie dajcie znać, jeśli sprawdzaliście już Tududi na waszych maszynach! Co dalej? Tu się zatrzymujemy, choć temat aplikacji to-do to prawdziwa królicza nora. Może dlatego warto sobie dawkować tę wiedzę? 😅 Jeśli o mnie chodzi, to zostaję z Todoist. Przez ostatnie kilka lat korzystałem z wersji Pro i pewnie ją przedłużę na kolejny rok (we wrześniu). Mimo własnościowej natury na razie mnie nie zawiodła. Czasem trzeba po prostu postawić na pragmatyzm. #todo #Todoist #tasks Skomentuj na fediwersum: @michal@101010.pl
0
2
0
0
Open post
Michał Narecki - blog @michal@blog.narecki.name
· 2mo ago
<p>Być może będzie to wpis z gatunku: nikt nie pytał, ale każdy potrzebował. A może wcale nie? Zresztą kogo to obchodzi – to mój blog, więc mogę pisać o czym tylko zapragnę. A ponieważ są wakacje, to pozwolę sobie opisać mój proces twórczy. Niektórym z was pewnie wyda się on niepotrzebnie zagmatwany i zdecydowanie za długi, ale mi akurat pomaga, zarówno pod kątem skupienia, jak i utrzymania odpowiedniej jakości zamieszczanych tu tekstów. Przez jakość rozumiem głównie poprawność składniową i gramatyczną. Jednocześnie zdaję sobie sprawę, że na prywatnym blogu nie muszę wcale dbać o każdą literkę. Nic nie poradzę, że miałem dobrych polonistów w szkole. Ok, jak więc wygląda to legendarne pisanie bloga? U mnie składa się z 4 etapów: szkic, obróbka, weryfikacja, publikacja. [...]</p>
Być może będzie to wpis z gatunku: nikt nie pytał, ale każdy potrzebował. A może wcale nie? Zresztą kogo to obchodzi – to mój blog, więc mogę pisać o czym tylko zapragnę. A ponieważ są wakacje, to pozwolę sobie opisać mój proces twórczy. Niektórym z was pewnie wyda się on niepotrzebnie zagmatwany i zdecydowanie za długi, ale mi akurat pomaga, zarówno pod kątem skupienia, jak i utrzymania odpowiedniej jakości zamieszczanych tu tekstów. Przez jakość rozumiem głównie poprawność składniową i gramatyczną. Jednocześnie zdaję sobie sprawę, że na prywatnym blogu nie muszę wcale dbać o każdą literkę. Nic nie poradzę, że miałem dobrych polonistów w szkole. Ok, jak więc wygląda to legendarne pisanie bloga? U mnie składa się z 4 etapów: szkic, obróbka, weryfikacja, publikacja. Szkic, czyli pierwsza wersja robocza Pierwszy zarys wpisu powstaje tak naprawdę w mojej głowie, ale przyjmijmy, że chodzi o wersję już spisaną. Wpisy tworzę zazwyczaj na 'papierowym tablecie' aka reMarkable 2 z podłączoną klawiaturą (Type Folio). Czasami zamiast tabletu używam po prostu laptopa. Zdecydowanie jednak wolę tryb skupienia, jaki oferuje reMarkable. Minusy? Wciąż brak możliwości dodania polskich znaków w trakcie pisania. Co ciekawe polskie 'krzaczki' są obsługiwane przez klawiaturę ekranową, ale to nie to samo co fizyczne klawisze. Czekam zatem i może któregoś dnia się doczekam na natywną obsługę języka polskiego. W międzyczasie dodaję ogonki na 2. etapie 'produkcji'. Wstępna obróbka wpisu Dodałem słowo 'wstępna', bo wciąż bywa niedoskonała. W tym miejscu posiłkuję się dość chętnie modelami językowymi. Jak już wiecie, moim ulubionym narzędziem tego typu jest obecnie Lumo. Zresztą do opisywanego tutaj zadania wystarczy każdy, nawet dość słaby model. To tutaj LLM dodaje do tekstu polskie znaki, poprawia literówki i przecinki. To bardzo wąskie zastosowanie, ale właśnie to mi wystarcza. Zależy mi, aby te wpisy były wytworem mojego myślenia, a nie 'majaczenia AI'. Nieskromnie dodam, że chyba nieźle mi idzie, bo jednak kilka(naście?) osób tu zagląda i czyta niniejsze 'wytwory'. Weryfikacja aka proofreading To co Anglicy nazywają proofreading po polsku potocznie nazwiemy 'sczytaniem'. Jak to wygląda u mnie? Otóż kopiuję to, co dostałem od Lumo, i wklejam do Notesnook. Alternatywnie mógłby to być dowolny inny edytor tekstu z autokorektą. Ja wybrałem Notesnook, bo lubię mieć wszelkie notatki w jednym miejscu. Dużym ułatwieniem jest fakt, że zarówno LLM-y, jak i aplikacje do notatek zazwyczaj korzystają z Markdown. Dzięki temu tekst już na starcie jest odpowiednio sformatowany. Mam na myśli przede wszystkim nagłówki, linki, pogrubienia, kursywę, itp. Ok, w momencie gdy wpis ląduje w notatkach, czytam całość i poprawiam ewentualne błędy. Zdarza się, że LLM nie wyłapie kontekstu i coś namiesza w przypadku polskich znaków lub wręcz całych wyrazów. Dlatego element ludzki jest tu kluczowy. Publikacja wpisu To prawdopodobnie mój ulubiony etap. Zawsze towarzyszy mi wtedy dreszczyk emocji. Co ludzie powiedzą? Czy spodoba im się ten wpis? Czy ktoś go poda dalej? Od strony technicznej publikacja jest dość prosta. Po kolei: z Notesnook kopiuję treść wpisu jako Markdown, wklejam do WriteFreely (platforma blogowa), dodaję jako szkic (draft), przeglądam jeszcze raz, czy się dobrze wyświetla, a na koniec przenoszę wpis na stronę główną. Dzięki temu mam pewność, że niczego nie przeoczyłem. Rzecz jasna może się zdarzyć, że jakaś literówka przejdzie niezauważona przez process quality control, ale sami przyznacie, że marne na to szanse. Wisienką na torcie jest fakt, że blog jest automatycznie widoczny z poziomu Fediwersum. Mimo że nie obsługuje tradycyjnych komentarzy, to jednak możesz skomentować ten lub poprzednie wpisy np. na Mastodonie. A może ty też prowadzisz bloga? Jak wygląda twój warsztat? Chętnie poczytam na ten temat! #meta #warsztat #publikacja Skomentuj na fediwersum: @michal@101010.pl
0
2
0
0
Open post
Michał Narecki - blog @michal@blog.narecki.name
· 3mo ago

O wallabag pisałem już w kontekście aplikacji, które możesz uruchomić w modelu self-hosted. Przypomnę też o wersji dla każdego – dostępnej za niewielką opłatą – pod adresem wallabag.it. Jest jednak pewna funkcja tej aplikacji webowej, z której niejednokrotnie korzystałem, a która nie jest super oczywista. Nie myślimy też o niej przy zwykłym korzystaniu z wallabag, czyli w momencie gdy zapisujemy treść artykułów do przeczytania na później. W końcu jest to typowa aplikacja typu read-it-later. Funkcja, którą mam na myśli polega na udostępnieniu wybranego artykułu za pomocą publicznego odnośnika. Cała operacja jest wyjątkowo prosta, choć od razu należy zaznaczyć, że działa tylko w przeglądarce. Aplikacja mobilna (jeszcze) tego nie potrafi. Ok, gotowi?

  • zaloguj się do wallabag (self-hosted lub na wallabag.it)
  • jeśli nie masz jeszcze dodanych żadnych treści, możesz skorzystać z niniejszego wpisu 😉
  • otwórz wybrany tekst
  • z menu po lewej stronie wybierz: Udostępnij –> Publiczny link
  • w nowej karcie otworzy się udostępniony artykuł
  • teraz wystarczy skopiować link i wysłać znajomemu

Oczywiście w każdym momencie możemy taki publiczny link usunąć z tego samego menu.

Co niektórzy mogą zapytać po co w ogóle taka funkcja. Widzę co najmniej dwa powody aby z niej skorzystać.

  1. Względy estetyczne: wallabag usuwa zbędne reklamy i ozdobniki. W zamian dostajemy to co najważniejsze, czyli treść artykułu.
  2. Trwałość: udostępniony tekst nie zniknie z dnia na dzień, bo tak naprawdę jest kopią oryginalnego wpisu. Dobrą analogią jest tzw. trwały nośnik, którym tak bardzo chwalą się banki i inne instytucje.

A czy ty korzystał*ś już z funkcji udostępniania? 🔁

#wallabag #ReadItLater

Skomentuj na fediwersum: @michal@101010.pl
wallabag.it
0
0
0
0
Open post
Michał Narecki - blog @michal@blog.narecki.name
· 5mo ago

Na starcie przyznam, że o marce Ente słyszałem już jakiś czas temu, ale jakoś nie miałem żadnej motywacji, aby sprawdzić ich usługi. Tak, usługi, bo poza Ente Photos oferują też aplikację Ente Auth do przechowywania kodów 2FA oraz od niedawna Ente Locker, czyli taką bezpieczną przestrzeń na nasze dokumenty. Jednak moim zdaniem to aplikacja do przechowywania zdjęć stanowi trzon oferty Ente. Jak się okazuje, całkiem słusznie.

Dlaczego zmieniłem podejście do backupu zdjęć?

Być może zastanawiasz się, dlaczego dopiero teraz postanowiłem wypróbować Ente Photos na poważnie. Otóż do tej pory korzystałem z mocno prowizorycznego rozwiązania, jeśli chodzi o backup zdjęć z telefonu. Kluczowym elementem był Syncthing sprzężony z Raspberry Pi. Malina sobie działała (i nadal działa) na systemie DietPi. Oczywiście wpięta kabelkiem do routera (leciwy już Netgear z OpenWRT na pokładzie).

Taki domowy backup zasadniczo działał dobrze, jednak w dłuższej perspektywie budził obawy. Na przykład: jak długo wytrzyma dysk SSD obsługujący RPi? Plus sam fakt, że dysk jest podpięty przez USB, a to niezbyt udana kombinacja. Fachowcy zresztą podkreślają, że USB nigdy nie był projektowany dla takich długotrwałych zastosowań. W międzyczasie jeszcze zmieniłem telefon na nowszy (obecnie Pixel 9a + GrapheneOS) i jakoś nie chciało mi się od nowa ustawiać Syncthing i spinać wszystkiego na “trytytki”. W tym momencie przypomniałem sobie, że jest coś takiego jak Ente Photos, i się zaczęło...

Prywatność jako standard, nie dodatek

Od razu pobrałem aplikację z F-Droida 🙌🏻, choć dla “normalsów” jest też dostępna wersja z Play Store. I wiesz co? Na tym etapie pomyślałem: będę jak ten przeciętny użytkownik, który chce po prostu pobrać apkę, założyć konto, ustawić backup zdjęć i zapomnieć. Aplikacja ma robić to, do czego została stworzona, czyli kopie zapasowe naszych zdjęć w chmurze. Ten pierwszy etap oceniam bardzo dobrze ✅

Ok, w takim razie czym to się różni od Google Photos? Ano widzisz... różnica jest ogromna, choć na pierwszy rzut oka niedostrzegalna. Ente Photos domyślnie szyfruje nasze cyfrowe archiwum zdjęć. Myślę, że dobrą analogię stanowi Signal, który też szyfruje nasze konwersacje w tle. Zwykły użytkownik nawet nie musi o tym wiedzieć, a i tak czerpie z tego faktu korzyści w postaci pełnej poufności rozmów. Jeśli zaś chodzi o zdjęcia, to chyba zgodzimy się wszyscy, że nikt poza nami i wybranymi przez nas osobami nie powinien oglądać naszych prywatnych wspomnień. Przy okazji ciekawostka: Ente nazywa zdjęcia właśnie wspomnieniami (memories), co przynajmniej w moim odczuciu doskonale pasuje do estetyki aplikacji.

Model subskrypcyjny i elastyczność

Aplikacja oferuje 10 GB darmowej przestrzeni na start. Tak się składa, że moja skromna kolekcja fotek na razie nie przekracza tego limitu, więc mogę testować Ente Photos bez narażania się na przesadne koszty. Jednak dla tych z was, którzy robią dużo zdjęć lub uzbierali przez lata pokaźne archiwum, dostępne są opcje płatne. Według mnie ceny są całkiem znośne, ale to oczywiście kwestia indywidualna.

Fajnym pomysłem jest np. wykupienie jakiegoś planu i dodanie członków naszej rodziny (maksymalnie 5 osób). Każdy korzysta wówczas z własnego konta w obrębie współdzielonej przestrzeni dyskowej. Wyobrażam więc sobie sytuację, gdzie dana rodzina (lub grupa znajomych) wykupuje jakiś spory plan i potem dzieli się kosztami. Jeszcze lepiej, jeśli masz w rodzinie kogoś, kto chciałby zasponsorować takie przedsięwzięcie 🤑

Doświadczenie użytkownika i funkcje zaawansowane

Aplikacja dostępna jest też na komputery. A ponieważ to właśnie na naszym komputerze (nie w chmurze!) odbywa się uczenie maszynowe i podstawowa klasyfikacja zdjęć, to zdecydowanie warto skorzystać z tej opcji. Poza tym będziemy mieć ładny podgląd naszej biblioteki. Dodam, że generowanie miniaturek działa naprawdę ekspresowo. Aplikacja całkiem nieźle radzi sobie z rozpoznawaniem twarzy i różnych obiektów. Jak dla mnie, możliwość wyszukiwania konkretnych rzeczy to już naprawdę wisienka na torcie. Gdyby tego było mało, to dostajemy też widok wspomnień z poprzednich lat oraz inne tematyczne podsumowania.

Prywatność to podstawa

Podsumowując, Ente Photos niczym nie ustępuje Google Photos. W moich oczach ma wręcz zdecydowaną przewagę: zapewnia poufność naszych zdjęć. To argument, o którym warto przypominać, bo prywatność to nie wymysł grupki aktywistów, tylko podstawa naszego funkcjonowania w sieci. Niech wasze wspomnienia pozostają bezpieczne! 🔒

#EntePhotos #GooglePhotos #szyfrowanie #prywatność

Skomentuj na fediwersum: @michal@101010.pl

Ente Photos: Store and share your photos with absolute privacy
ente

Ente Photos: Store and share your photos with absolute privacy

Ente Photos is the private, secure photo storage app with end-to-end encryption. Cross-platform, open source, and self-hostable. Start with 10GB free.

0
0
0
0
Open post
Michał Narecki - blog @michal@blog.narecki.name
· 7mo ago

W ubiegłym roku uruchomiłem własną instancję SearXNG, czyli właśnie metawyszukiwarkę zbierającą wyniki z kilku znanych wyszukiwarek. SearXNG nie posiada własnego indeksu stron, a opiera się na agregacji wyników z kilku źródeł. W przypadku mojej instalacji są to: Brave, DuckDuckGo, Google, Startpage, Wikidata, oraz Wikipedia. Co ciekawe Startpage sam w sobie jest w zasadzie nakładką na Google. W momencie gdy przeprowadzam wyszukiwanie SearXNG pod spodem odpytuje wspomniane źródła, a następnie łączy wyniki w jedną, przejrzystą listę. Moim zdaniem zwiększa to nieco szansę na odnalezienie trafnych informacji i zasobów. Jednak nie to mnie przekonało w pierwszej kolejności do wypróbowania SearXNG. Najważniejszą cechą tej metawyszukiwarki jest całkowity brak reklam i treści sponsorowanych. Zatem przeglądanie wyników staje się całkiem przyjemnym doświadczeniem, zwłaszcza w porównaniu z tym co 'wypluwa' Google. Czasem muszę skorzystać z komputera w miejscu pracy, gdzie domyślną wyszukiwarką jest oczywiście Google. Za każdym razem łapię się za głowę 😧 Tyle tam reklam i niepotrzebnych sugestii. Pół biedy jeśli blokujesz reklamy ale na komputerach służbowych oczywiście zabrakło choćby podstawowego ad-blockera. Z innych zalet metawyszukiwarki należy wymienić dużo opcji konfiguracyjnych oraz zwiększoną prywatność. Ta ostatnia opiera się na anonimizacji zapytań. Dodatkowo możesz skorzystać z wielu dostępnych publicznie instancji SearXNG aby dodatkowo ukryć się w tłumie.

Niestety są też wady takiego rozwiązania. Generowanie strony z wynikami zazwyczaj zajmuje więcej czasu niż w przypadku pojedynczej wyszukiwarki. Musisz się więc liczyć z pewnymi opóźnieniami. Ja akurat się przyzwyczaiłem i nie mam z tym problemu. Tym co może jednak odrzucić potencjalnych użytkowników są... timeouty (przekroczenie limitu czasu) albo totalny brak wyników. Powodem jest zazwyczaj przeciążenie wyszukiwarki oraz mechanizmy obronne innych dostawców. Może być tak, że wybrana instancja SearXNG zostanie zablokowana przez Google, DuckDuckGo, itd. A bez dostępu do innych silników wyszukiwania nie jest przecież w stanie pokazać nam tego czego szukamy 🤷🏻‍♂️

Mając na względzie powyższe zalety i wady musisz sam(a) zdecydować czy metawyszukiwarka to opcja dla ciebie. Myślę, że nie zaszkodzi spróbować. Na początek możesz skorzystać z mojej instancji SearXNG lub wybrać coś z listy: https://searx.space/

Życzę Ci zawsze trafnych wyników! 🎯

#prywatność #metawyszukiwarka

Skomentuj na fediwersum: @michal@101010.pl

search.lab42.ovh
0
0
0
0
Open post
Michał Narecki - blog @michal@blog.narecki.name
· 7mo ago

Przeglądając dziś Mastodona trafiłem na ciekawą 'zagadkę logiczną' skierowaną do czatbotów AI. Zadanie brzmi:

Chcę umyć samochód, do myjni samochodowej mam tylko 100m, czy powinienem iść pieszo, czy pojechać samochodem?

Zaintrygowany, postanowiłem polecenie wkleić do Lumo. Oto co dostałem w odpowiedzi 😹


Cześć Michał!

Masz zaledwie 100 m do myjni – to naprawdę krótki dystans, więc najpraktyczniej będzie iść pieszo. Oto kilka powodów, dlaczego chodzenie może być lepszym wyborem:

  1. Oszczędność paliwa i emisji – przy tak małej odległości nie opłaca się zużywać paliwa ani generować spalin.
  2. Mniejsze zużycie auta – każdy przejazd, nawet krótki, przyczynia się do zużycia opon, hamulców i innych podzespołów.
  3. Szybkość i wygoda – 100 m to zazwyczaj 1–2 minuty marszu, więc nie stracisz dużo czasu.
  4. Bezpieczeństwo – w niektórych miejscach parkowanie tuż przy myjni może być utrudnione lub wymagać dodatkowego manewrowania, co zwiększa ryzyko drobnych stłuczek. [...]

Miłego mycia samochodu! 🚗✨

#humor #AI #LLM

Skomentuj na fediwersum: @michal@101010.pl

Lumo: Privacy-first AI assistant where chats stay confidential
lumo.proton.me

Lumo: Privacy-first AI assistant where chats stay confidential

Meet Lumo, the zero-access encrypted AI assistant by Proton that does not track or record your conversations. Ask me anything — it

0
0
0
0
Open post
Michał Narecki - blog @michal@blog.narecki.name
· 7mo ago

Kontynuuję dziś temat blokowania reklam i wszelkich innych cyfrowych śmieci, włączając w to całe podejrzane witryny. Aby to zrobić muszę najpierw wyjaśnić czym jest wspomniany w tytule DNS sinkhole. Brzmi to pewnie dość tajemniczo ale idea działania takiego mechanizmu jest dość prosta. Najpierw krótka definicja:

DNS sinkhole to metoda “przechwytywania” zapytań DNS do znanych złośliwych domen i kierowania ich na kontrolowany adres, co jednocześnie blokuje zagrożenie i pozwala wykrywać infekcje w sieci.

Przypomnę jednocześnie, że DNS (Domain Name System) to w uproszczeniu taka “książka telefoniczna” dla internetu. DNS pozwala na tłumaczenie nazw przyjaznych dla ludzi (np. adres tego bloga: blog.narecki.name) na konkretne adresy IP zrozumiałe dla maszyn (np. 192.168.0.1). Wspomniany w definicji “kontrolowany adres” to w praktyce zazwyczaj 0.0.0.0, czyli taka czarna dziura – adres, który nie wskazuje na żaden rzeczywisty interfejs.

I jeszcze ciekawa analogia, którą podsunął mi Lumo:

Wyobraź sobie, że w mieście istnieje lista telefonów niebezpiecznych osób. Zamiast dawać ich prawdziwe numery, urzędnik telefoniczny podaje wszystkim numer “czarnej linii”. Kiedy ktoś dzwoni pod ten numer, połączenie zostaje odcięte, a urzędnik widzi, kto próbował zadzwonić. To właśnie robi DNS sinkhole – podmienia “prawdziwe” numery (adresy IP) na “czarne linie”.

Na koniec przykład, a jednocześnie rekomendacja narzędzia, które pozwoli ci z łatwością blokować reklamy w całym systemie operacyjnym (np. Android, Windows, Linux, itd.) Jest też opcja dla użytkowników zaawansowanych oraz dysponujących odpowiednim ruterem. W takim scenariuszu możesz blokować reklamy w całej sieci domowej. Na razie skupię się jednak na wersji podstawowej, gdzie blokujemy reklamy wyłącznie na danym urządzeniu.

Od ok. 3 lat korzystam z usługi NextDNS, która ogłasza się jako “nowa zapora sieciowa dla nowoczesnego Internetu”. Nie wiem na ile trafione jest to porównanie, ale usługa faktycznie sprawuje się świetnie. A co najważniejsze, nie wymaga od nas specjalnej wiedzy technicznej ani podłączania dodatkowych urządzeń w naszej sieci domowej. Całość ogranicza się do kilku kroków:

  • Zakładasz konto na https://my.nextdns.io/
  • Dodajesz przynajmniej jedną listę blokowanych domen (zakładka Prywatność)
  • Przeglądasz ustawienia w pozostałych zakładkach. Na szczęście w większości przypadków wystarczą ustawienia proponowane / domyślne.
  • Na koniec dodajesz swój profil w ustawieniach swojego urządzenia. Serwis zawiera bardzo dobry Przewodnik po instalacji.

Przykładowo w Androidzie wystarczy odnaleźć ustawienie Prywatny DNS i tam jako dostawcę ustawić adres wygenerowany w usłudze NextDNS. Adres będzie w formacie: identyfikator.dns.nextdns.io. Dla użytkowników prywatnych, którzy nie przekraczają 300 tysięcy zapytań miesięcznie usługa jest darmowa. Jeśli korzystasz z usługi solo to raczej nie musisz szykować portfela. Opcja płatna (89,90 PLN/rok) przyda się w przypadku np. grup rodzinnych. Cena nie zwala z nóg, a dzięki subskrypcji możesz zabezpieczyć urządzenia wszystkich członków rodziny. Ja właśnie tak zrobiłem i traktuję to jako cegiełkę w podnoszeniu bezpieczeństwa najbliższych. Wiem jak irytujące mogą być reklamy w (darmowych) aplikacjach mobilnych więc blokowanie na poziomie DNS traktuję jako rzecz obowiązkową. Zadowolenie użytkowników też nie pozostaje bez znaczenia 🙂

Na koniec jeszcze wymienię kilka alternatyw, rozwiązujących problem reklam i skryptów w podobny sposób. Od ciebie zależy jak tę wiedzę wykorzystasz 😉

  • AdGuard DNS: https://adguard-dns.io/
  • DNS4EU: https://joindns4.eu/
  • 1.1.1.1 for Families: https://one.one.one.one/family/

To wszystko na dziś. Udanego blokowania! 🛡️

#reklamy #DNS #NextDNS

Skomentuj na fediwersum: @michal@101010.pl

blog.narecki.name
0
0
0
0
Open post
Michał Narecki - blog @michal@blog.narecki.name
· 8mo ago

Zainstalowałeś przeglądarkę Firefox lub jego pochodną? Świetnie! Teraz czas na kolejny, arcyważny krok: aktywację ad-blockera. Czym jest ad-blocker? Z angielskiego ad = reklama, blocker = bloker :) Chodzi mi o to abyś drogi czytelniku (lub czytelniczko) mógł blokować reklamy i skrypty śledzące na odwiedzanych witrynach. Czemu to takie ważne? Jest kilka powodów:

  1. Reklamy zapychają łącze i powodują, że twoja przeglądarka pobiera zbędne dane. W erze światłowodów nie jest to może największy problem, ale i tak warto skorzystać z ad-blockera. Ładowanie stron wyraźnie przyspieszy.
  2. Reklamy i skrypty śledzące, no cóż, śledzą twoje zachowanie w sieci. A to, że widzisz wciąż reklamy tych samych produktów to tylko wierzchołek góry lodowej. Niektóre reklamy mogą zawierać złośliwe skrypty (malware). Dzięki mocy ad-blockera chronisz swoją prywatność i zwiększasz bezpieczeństwo w internecie.
  3. Strony bez reklam są bardziej przejrzyste i nie rozpraszają twojej uwagi. Nawet jeśli poprzednie argumenty wydają się zbyt abstrakcyjne to ten po prostu ujrzysz na własne oczy. Warto porównać wygląd popularnych portali przed i po aktywacji ad-blockera 👀

To co, działamy? Firefox ma tę przewagę nad Chrome/Edge, że blokowanie reklam faktycznie tu działa. Od jakiegoś czasu w Chrome zainstalujesz tylko 'okrojone' wersje ad-blockerów. I jak zwykle: co polecam? Zdecydowanie uBlock Origin. Jest to prawdopodobnie jedyne rozszerzenie (wtyczka), które potrzebujesz w temacie blokowania reklam. Tego typu rozszerzeń jest oczywiście więcej ale nie ma potrzeby instalowania kilku naraz. Nie zwiększy to ich skuteczności a może powodować konflikty. Nawet jeśli aktywujesz wyłącznie uBlock Origin niektóre strony mogą odmówić współpracy. Na szczęście w sytuacjach problematycznych możesz łatwo wyłączyć działanie wtyczki na danej stronie. Służy do tego duży przycisk on/off. W moim przypadku rozszerzenie działa wyśmienicie już od wielu lat ✅ Bardzo rzadko zdarzają się sytuacje gdy muszę je ręcznie wyłączyć.

Do tematu reklam (oraz malware) pewnie jeszcze wrócę w kontekście ich blokowania na poziomie DNS. Jest to metoda o tyle ciekawa, że może działać nie tylko w przeglądarce, ale również na poziomie systemu operacyjnego, a nawet całej sieci domowej. Tą dobrą wiadomością kończę niniejszy wpis. Do następnego! 👋🏻

#reklamy #adblock

Skomentuj na fediwersum: @michal@101010.pl

uBlock Origin - Free, open-source ad blocker extension | Unofficial website
ublockorigin.com | Unofficial website

uBlock Origin - Free, open-source ad blocker extension | Unofficial website

Block ads, trackers, pop-ups, and page clutter with uBlock Origin, a free ad blocker. Compare uBlock Origin Lite, browser support, filters, and permissions.

0
0
0
0
Open post
Michał Narecki - blog @michal@blog.narecki.name
· 8mo ago

Zainspirowany poprzednim wpisem postanowiłem napisać kolejny. Kto wie, może nawet wyjdzie z tego cała seria wpisów? Roboczy tytuł – Od razu lepiej – ma sugerować proste i szybkie działania, które w dłuższej perspektywie znacząco poprawią twoje bezpieczeństwo i prywatność w sieci. Od razu zaznaczę, że nacisk kładę na prywatność, która jednak w swej naturze zakłada zwiększone bezpieczeństwo. Można powiedzieć: wilk syty i owca cała 🐑

Nie przedłużając, dziś przyjrzymy się przeglądarce i wyszukiwarce. Prawdopodobnie nie skłamię jeśli założę, że są to narzędzia najczęściej używane w kontakcie z internetem. Dlatego tak ważne jest aby korzystać z najnowszej, bezpiecznej przeglądarki oraz wyszukiwarki, która nie śledzi naszych zapytań i nawyków. No chyba, że świadomie wybierasz Google aby ten wiedział o tobie wszystko, wraz z rozmiarem buta 👞. Ja jednak na tyle cenię sobie prywatność aby Google'a unikać 🛑✋🏻

Co polecam? Jeśli nadal korzystasz z przeglądarki Chrome, która dzierży (niestety) monopol na rynku przeglądarek to prędziutko zamień ją na Firefoxa. To bodaj najbardziej oczywisty wybór. Sam korzystam więc możesz być spokojny/a. Nie mam w zwyczaju wprowadzać ludzi w błąd. Jeśli oryginalny Firefox z jakiegoś powodu ci nie odpowiada (np. integracja z AI) to są też dostępne tzw. forki lub modyfikacje. Dobre rzeczy słyszałem o LibreWolf i Mullvad Browser. Niestety dostępne są tylko wersje na komputer.

W następnej kolejności zmień domyślną wyszukiwarkę na DuckDuckGo. W Firefoxie otwórz menu w prawym górnym rogu, potem Ustawienia i Wyszukiwanie. Z rozwijanego menu wybierz DuckDuckGo. Z mojego (długiego) doświadczenia wynika, że DDG sprawuje się całkiem dobrze, a czasem nawet lepiej niż Google. Mają nawet własną przeglądarkę na urządzenia mobilne. Na telefonie więc możesz mieć 2 w 1: bezpieczną przeglądarkę z wyszukiwarką. Bardzo polecam takie rozwiązanie. Tym bardziej, że nie zawsze wygoda idzie w parze z bezpieczeństwem. Jeśli zdecydujesz się na Mullvad Browser to 'kaczka' 🦆 będzie od razu twoją domyślną wyszukiwarką. I wcale nie musisz korzystać z Mullvad VPN aby czerpać korzyści z ich przeglądarki.

Przedstawiłem dziś 2 proste kroki ku cyfrowej wolności. Teraz czas na twój ruch. Trzymam kciuki! 🤞🏻

#prywatność #bezpieczeństwo #tutorial

Skomentuj na fediwersum: @michal@101010.pl

Get Firefox for desktop and mobile
Firefox

Get Firefox for desktop and mobile

Firefox is a free web browser backed by Mozilla, a non-profit dedicated to internet health and privacy.

0
0
0
0
Back
313k7r1n3
Elektrine

Tor hidden service

elekhj7afj4qnrr4yd3bkzslsyo5jgfxw3orgjkhlcxifueodybyiiad.onion

I2P eepsite

j6b6cyk6gjmepjih7jjadxgxvvf3lzzujljuu2v4biemzpg3naya.b32.i2p

Platform

  • Email
  • Chat
  • Timeline
  • VPN
  • DNS

Company

  • About
  • Contact
  • FAQ
  • Lite (no JS)

Legal

  • Terms of Service
  • Privacy Policy
  • Transparency Report
  • Report Abuse
  • Warrant Canary
  • VPN Policy

Support

  • support@elektrine.com
  • Report Security Issue
Mail client setup IMAP mail.elektrine.com:993 POP3 mail.elektrine.com:995 SMTP mail.elektrine.com:465
© 2026 Elektrine. All rights reserved. Server: 18:08:21 UTC