Remote
Niklas Goerke
@Niklas@chaos.social
mastodon 4.6.9IT-Sicherheit beim FZI Forschungszentrum Informatik | Motorradfahren | Reisen
0 Followers
0 Following
17 Posts
Joined May 10, 2017
Replying to
@tschapajew@metalhead.club
a) weißt du noch, welches Passwort du für dein Heimnetz eingetippt hast? Dann, könntest du mit deinem Laptop ein WLAN mit dem Namen deines Heimnetztes und dem falschen Passwort aufmachen. Darin würde sich das Gerät dann verbinden.
b) Wenn das Gerät großzügig ist, könnt es sein, dass es sich in ein ungesichertes WLAN mit dem Namen deines Heimnetzwerkes verbindet
Open post
Replying to
Mit dieser Erkenntnis ist das Problem natürlich nicht gelöst. Insbesondere mit LLMs wird es in nächster Zeit noch viel mehr gut gemachte Phishing Kampagnen geben. Wir sollten alles dafür tun, Nutzerinnen und Nutzern zu unterstützen, sinnvolle Entscheidungen zu treffen. Gut gemachte Phishing Schulungen können ein Baustein sein. Bessere User Interfaces sind sicher ein weiterer. Resiliente Systeme, die nicht zusammenklappen, wenn eine Person einmal falsch klickt, sind der wichtigste Teil.
4
1
0
0
Open post
Replying to
@tschapajew@metalhead.club
c) Wenn du nen unbekannten Tippfehler gemacht hast (und b) nicht funktioniert) könntest du mit spezieller Software ein WLAN aufmachen, das einfach jedes Passwort als korrekt akzeptiert. Da kann ich dir aber auch nur sagen, dass es funktioniert, welche Software das kann, weiß ich nicht.
4
0
0
0
Open post
Replying to
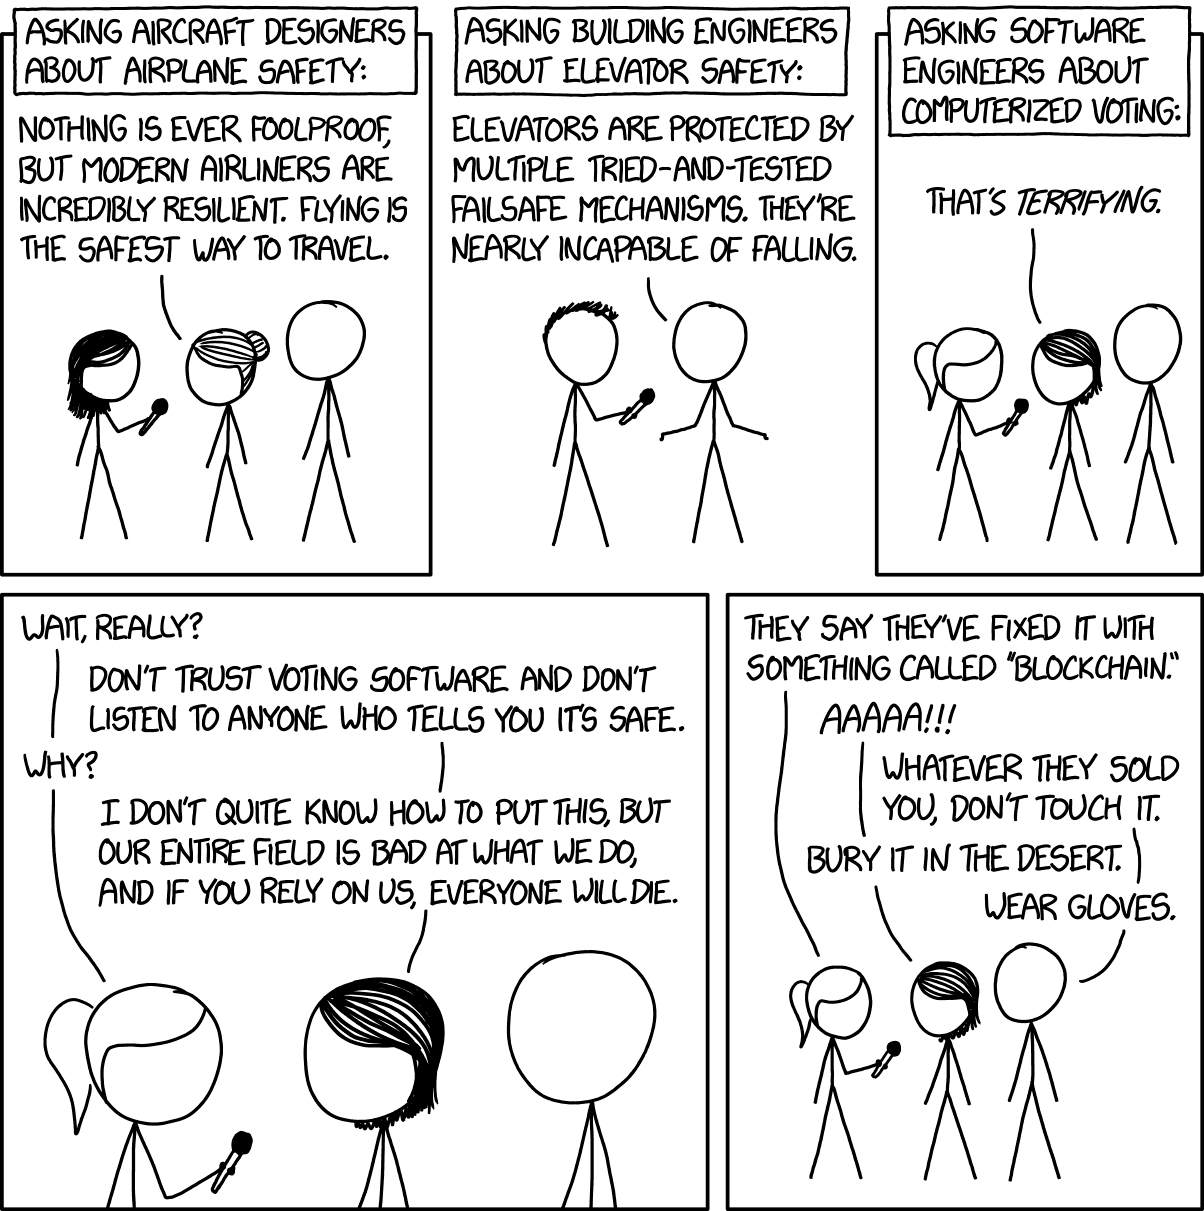
Wir haben also Systeme, die schwer zu bedienen sind. Die Sicherheit dieser Systeme oder ganzer Unternehmen hängt davon ab, dass sie immer korrekt bedient werden. Gleichzeitig gibt es Phishing Angriffe, auf die selbst die Profis reinfallen.
Ich würde sagen: Wir als Informatiker / Softwareentwicklerinnen / UX-Designer sind nicht in der Lage, Systeme zu bauen, die von Laien sicher benutzt werden können. Das ist traurig, aber derzeit anscheinend Stand der Technik [4].
[4] https://xkcd.com/2030/
3
3
0
0
Open post
Replying to
Phishing ist aktuell *der* große Angriffsvektor. Mit gut gemachten Nachrichten werden allerorten Menschen dazu gebracht irgendwo drauf zu klicken oder ihre Passwörter einzugeben. Das ist für Angreifer einfach umzusetzen, auf Verteidigungsseite aber extrem kompliziert abzuwehren. Selbst Security Profis fallen auf gut gemachtes Phishing rein [1].
[1] https://www.troyhunt.com/a-sneaky-phish-just-grabbed-my-mailchimp-mailing-list/
2
1
4
0
Open post
Replying to
Anti-Phishing Schulungen sind verpönt, der Nutzen ist zumindest unklar [2]. Andererseits gibt es immer wieder auch große Firmen, deren komplette Security zusammenbricht, weil irgendwer einen kleinen Fehler gemacht hat [3]. Die Sicherheit eines Unternehmens hängt also häufig davon ab, dass alle immer alles richtig machen.
[2] https://dl.acm.org/doi/10.1145/3719027.3765164
[3] https://www.heise.de/news/Continental-IT-Einbruch-erfolgte-ueber-heruntergeladenen-Browser-von-Mitarbeiter-7394151.html
2
1
0
0
Open post
Replying to
Meine Großmutter schrieb noch im stolzen Alter von 91 Jahren E-Mails. Ab und zu fragte sie mich "muss ich hier einfach oder doppelt klicken?". Kann mir jemand eine Regel erklären, wann man unter Windows einfach oder doppelklicken muss? So, dass auch Leute, die nicht damit aufgewachsen sind, sie einfach verstehen? Ich kann es nicht. Das ist halt einfach irgendwie so.
In Browsern liegen kritische Elemente und vom Angreifer kontrollierte Bereiche nur einen Pixel auseinander (Browser line of death)
2
1
0
0
Open post
Replying to
Trotzdem bleibt das Risiko bestehen und wir müssen akzeptieren, dass mit den derzeitigen Systemen ein inhärentes Risiko einhergeht, dass wir nicht ausgeschlossen bekommen und das ab und zu zuschlagen wird.
2
1
0
0
Open post
Replying to
@dangoodin often, I would be very much willing to pay a small fee to be able to read an article. Just like I would buy a printed magazine. I just can’t pay for a subscription for all of the news outlets.
It would be awesome if you could provide a simple „pay 2,50 € to access this article“ process.
2
4
0
0
Open post
Replying to
@mansr @dangoodin sometimes I do buy full printed issues for just one article. Fair prices also depend on the kind of article.
But sure, pricing needs to be fair and I‘m certain that there are people out there who are better in determining a fair price than I am.
0
0
0
0
Open post
I have applications from two promising computer science master students from an African country. Conducted interviews today and would really like to invite them for an internship they require to complete their degree. Internship pays 500 €. Cost of living is 800 - 1000 € per month in Germany.
Does anyone have an idea, where they could apply for a scholarship to cover the remaining ~2500 €?
0
0
0
0
Open post
Replying to
@banshee091@chaos.social not sure how self-hosty you are, but mailbox.org works pretty well for emails on my own domain as well as CardDAV and CalDAV sync.
I also rent a hosted Nextcloud from hetzner that supports CardDAV and CalDAV.
0
2
0
0
Open post
Open post
Replying to
@banshee091@chaos.social sind das immer noch 24 / 48 h Prüfungen + Report schreiben?
0
1
0
0