Replying to
Zojuist heb ik aangifte gedaan op https://politie.nl
Beide sites zijn nu nog live:
https:⧸⧸bunq.diaojj.com (achter Cloudflare)
https:⧸⧸bunq.stakebet.live (216.203.20.170)
Maar eens zien of de Politie hier (op zondagavond) iets mee kan, d.w.z. in elk geval #Cloudflare ervan overtuigen dat die eerste side uit de lucht moet.
#CloudflareIsEvil dus ik verwacht er niks van. De volgende site, ook achter Cloudflare, is ook nog steeds live:
https:⧸⧸digitaalformulier.4417.info
Zie https://todon.nl/@ErikvanStraten/116255199097910985 en verder.
Aan de andere kant is dat dweilen met de kraan open, want voor weinig geld en met weinig moeite hebben de criminelen zo weer nieuwe domeinnamen voor dezelfde nepsites.
M.b.t. de Cloudflare "evilness" zie https://todon.nl/@ErikvanStraten/116263229585961944
Over de bellende nep bunq medewerker schreef ik vandaag ook in https://www.security.nl/posting/929480/nep+bunq+beller+%28odido+lek%29
#BigTechIsEvil #InternetIsZiek #OdidoIsEvil #Odido #DataLek #OdidoDataLek #Aangifte #Politie #CyberCrime #BankHelpDeskFraude
Quoting
@vreer@todon.nl : de phishingsites die ik noemde "verstoppen" zich achter Cloudflare (dat geldt voor steeds meer nepsites). Cloudflare claimt dat zij, als "doorgever", niet verantwoordelijk zijn voor de inhoud van websites - maar zij verhullen het IP-adres van de feitelijke servers en bieden daarmee nóg meer anonimiteit.
Cloudflare biedt haar diensten gratis of voor weinig geld aan, aan volstrekt anonieme partijen. Zie bijv. https://arstechnica.com/security/2024/07/cloudflare-once-again-comes-under-pressure-for-enabling-abusive-sites/
Daarnaast maken veel criminelen misbruik van gratis *.workers.dev en *.pages.dev websites (ook van Cloudflare; zie o.a. https://www.levelblue.com/blogs/spiderlabs-blog/its-raining-phish-and-scams-how-cloudflare-pages-dev-and-workers-dev-domains-get-abused)
In https://infosec.exchange/@Bitwiper/112772374882006712 kun je meer lezen over Cloudflare.
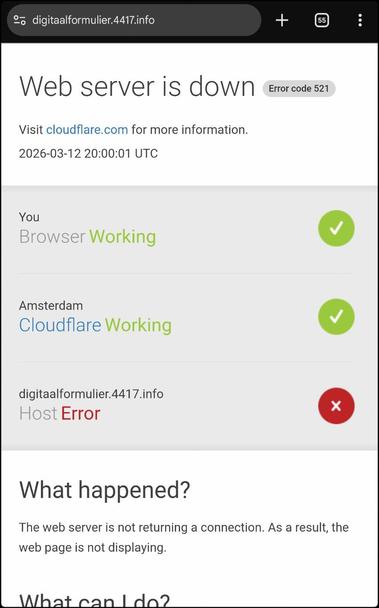
Op 12 maart was de phishingsite "digitaalformulier.4417.info" een tijdje down, maar NIET de Cloudflare proxyserver. In de screenshot die ik toen maakte (zie onder) kun je zien dat mijn browser een https (versleutelde) verbinding had met een proxyserver van Cloudflare.
Cloudflare ZIET dus al het netwerkverkeer met sites "achter hen" (daarmee zien ze ook inloggegevens voorbij komen, en daar maken ze geen geheim van: https://blog.cloudflare.com/password-reuse-rampant-half-user-logins-compromised/) Cloudflare zou dus zeer eenvoudig zelf kunnen analyseren of het om een phishingsite gaat en zelf kunnen blokkeren, maar dat doet zij niet.
Medeplichtig aan cybercrime - met winstoogmerk.
#CloudflareIsEvil